
Seguretat de xarxa per a empreses
Protegim la infraestructura, no només el perímetre: firewall de nova generació, segmentació, control d’accés, accés remot segur i monitoratge des del nostre NOC.
Seguretat en capes
- Internet
- NGFW
- Core
- Segments
- Control d’accés
- NOC
- NGFW
- IPS/IDS
- 802.1X
- RADIUS
- WPA3 Enterprise
- IPSec
- MFA
- ACL
- SD-WAN
- HA
- SNMP
- Syslog
Diagnosi
El que ens trobem, i el que fem
La majoria de xarxes que auditem funcionen. El problema és tot el que poden veure i deixar passar sense que ningú ho sàpiga.
El que ens trobem
El que fem
Tots els equips es veuen entre si
Segmentem per VLAN: usuaris, servidors, infraestructura, IoT i convidats, i el firewall decideix què passa entre ells.
Un firewall amb regles que ningú recorda
Auditem les polítiques, traiem el que sobra i deixem només el necessari, documentat.
Els convidats naveguen per la xarxa de l’empresa
Xarxa de convidats aïllada, amb aïllament de clients i sense accés a res intern.
Teletreball amb accessos oberts a internet
VPN per a cada usuari i permisos segons el que necessita cadascú.
Càmeres i IoT connectats a la xarxa corporativa
Cada tipus de dispositiu al seu propi segment i mai exposat a internet.
Si cau l’operador, s’atura l’oficina
Multi-WAN amb còpia de seguretat 5G o Starlink i commutació automàtica.
Què fem
Seguretat a cada capa de la xarxa
Sobre la xarxa que ja teniu o sobre una de nova. Sempre amb un pla escrit abans de tocar res.
Auditoria de la xarxa
Topologia, regles del firewall, accessos remots, wifi i equips: l’estat real, els riscos i què cal corregir primer.
Firewall i polítiques
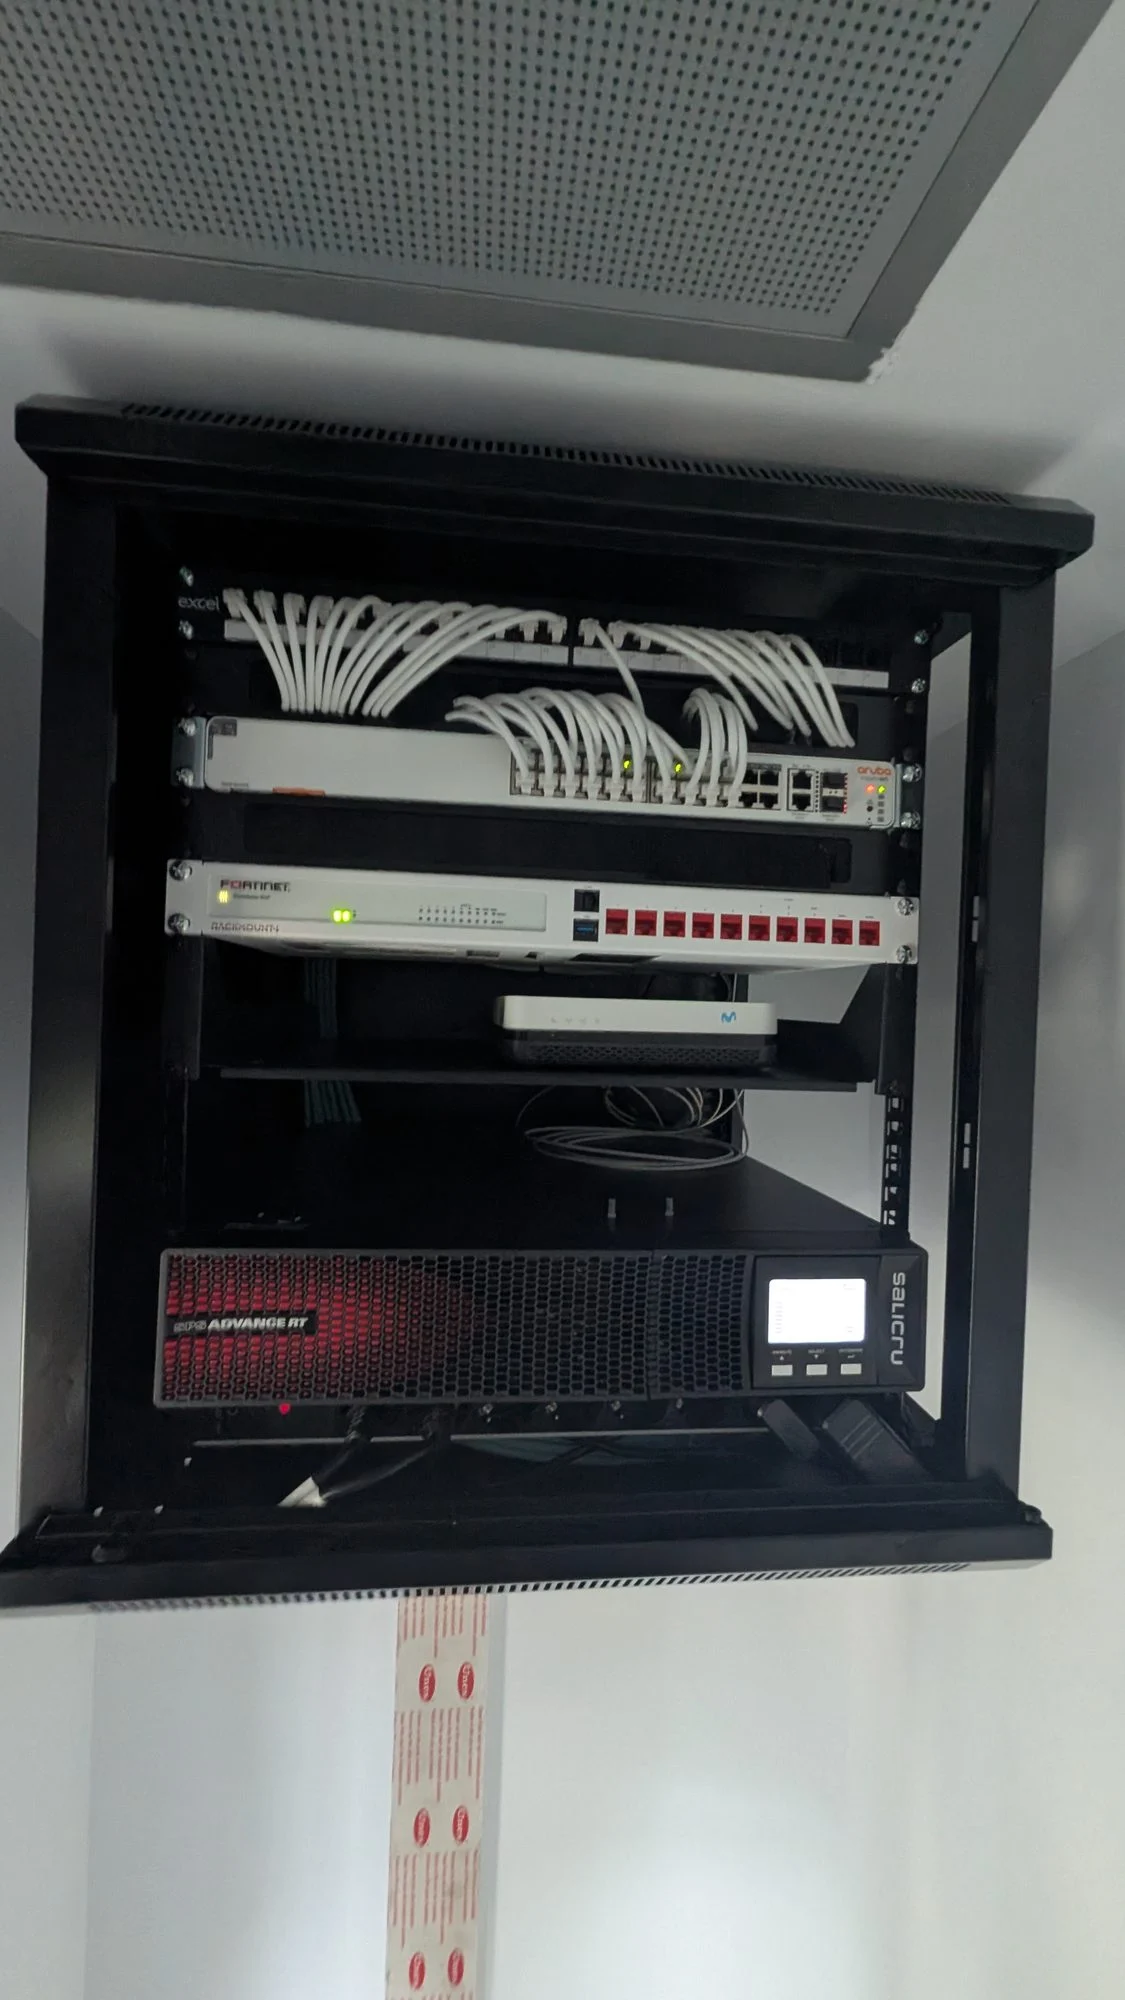
Firewalls de nova generació Fortinet i Palo Alto Networks: IPS/IDS, control d’aplicacions, filtratge web, seguretat DNS, inspecció SSL, Geo-IP i regles granulars. Una política mínima, comprensible, auditable i documentada.
Segmentació
Xarxes separades per VLAN, routing inter-VLAN i ACL: cada entorn veu només el que ha de veure.
VPN entre seus
Túnels IPSec xifrats i SD-WAN per unir oficines com si fossin una sola xarxa.
Teletreball segur
Accés remot per VPN per a cada usuari, sense obrir serveis interns a internet.
Monitoratge i alertes
Supervisió del firewall, els enllaços i els equips, amb avisos quan alguna cosa canvia.
Control d’accés a la xarxa
Qui i què es connecta a la xarxa interna: 802.1X, RADIUS, autenticació per usuari o dispositiu i assignació dinàmica de VLAN.
Seguretat wifi
WPA2/WPA3 Enterprise amb 802.1X, xarxes separades per a empleats, IoT i convidats, i convidats aïllats de la xarxa corporativa.
Logging i traçabilitat
Registres de firewalls i equips de xarxa centralitzats quan el projecte ho requereix: quin dispositiu, quina comunicació, quina política i quan.
En detall
Com ho resolem
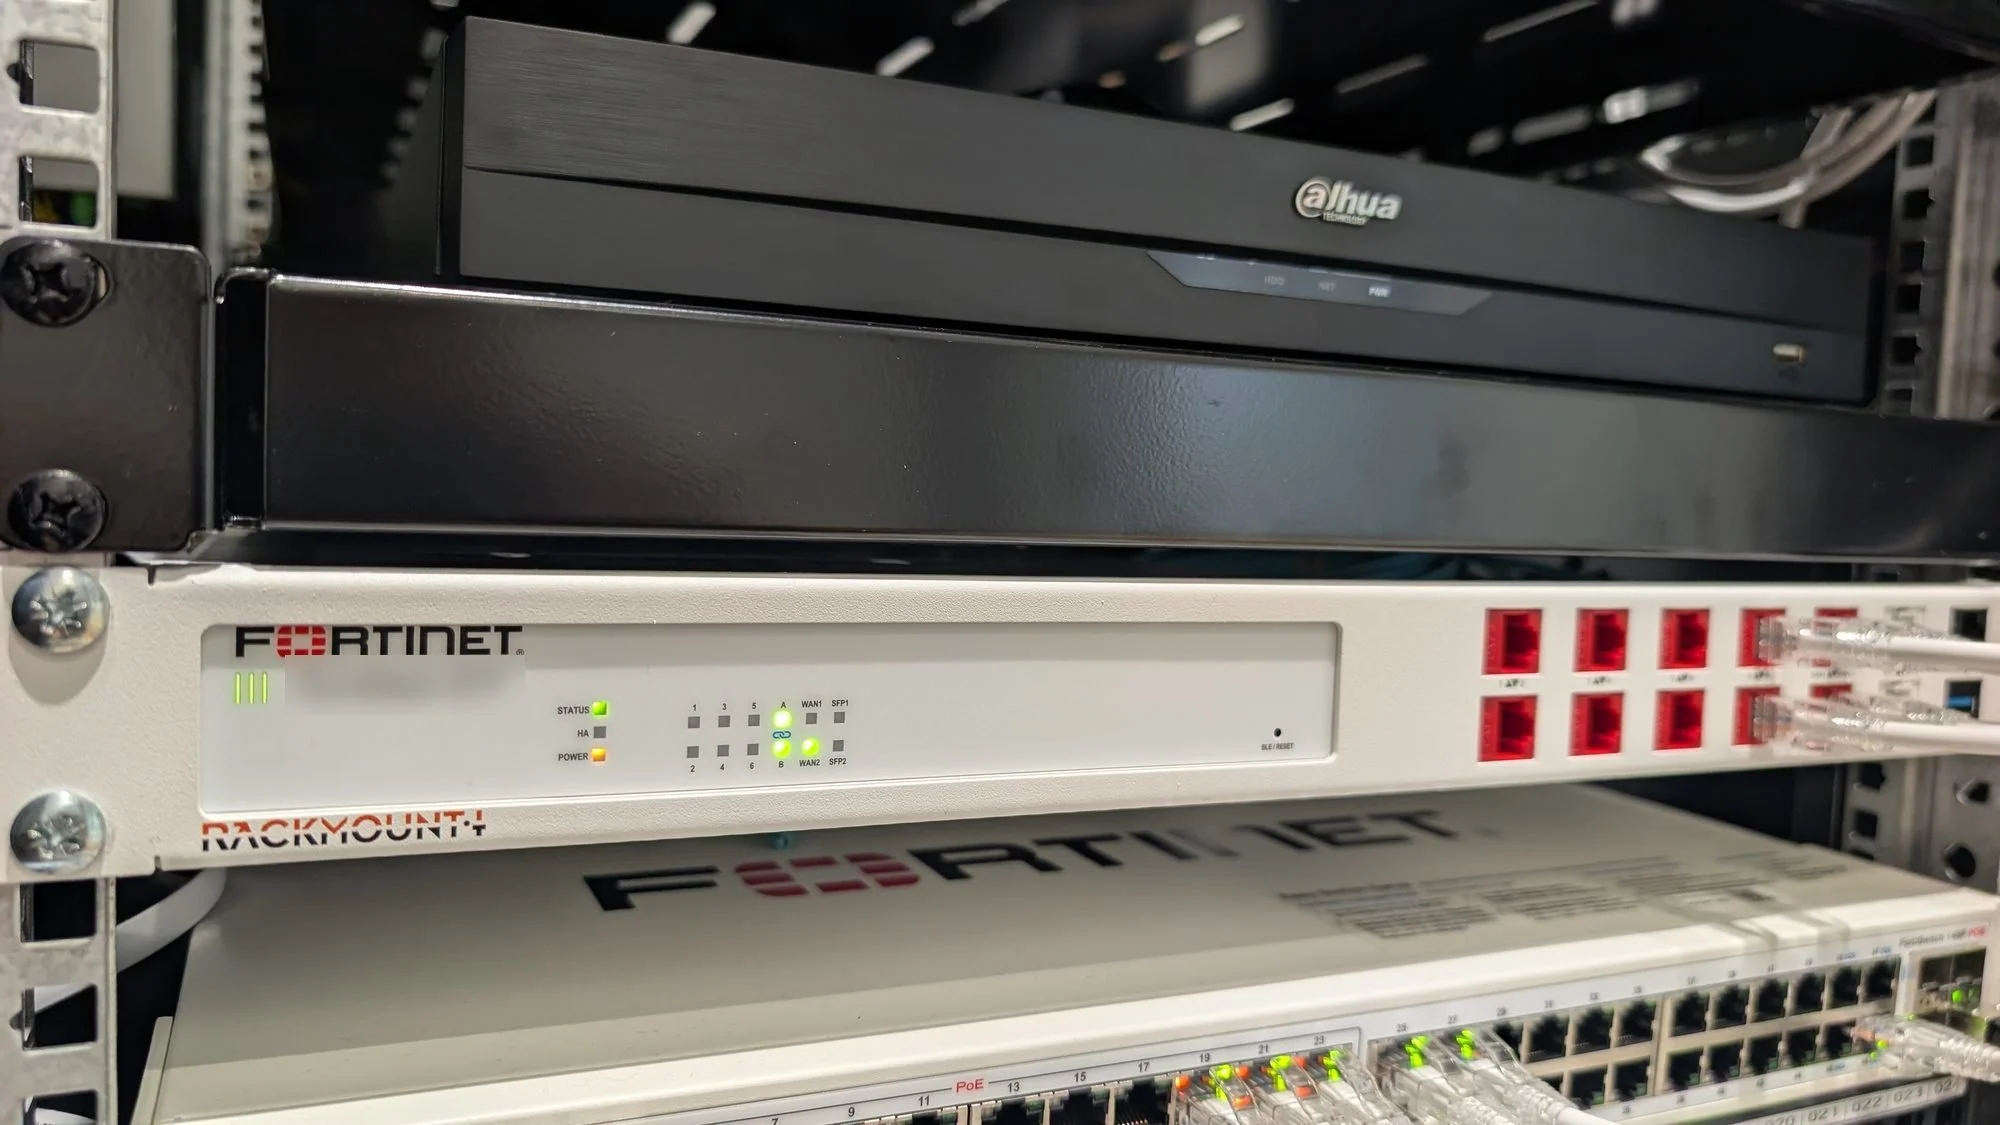
Firewall de nova generació
Més que obrir i tancar ports
Configurem firewalls que inspeccionen el trànsit: aturen atacs coneguts, controlen quines aplicacions s’utilitzen i filtren la navegació, amb regles pensades per a cada segment de la xarxa.
- IPS i control d’aplicacions
- Filtratge web
- NAT, DHCP i VPN
- Regles mínimes i documentades
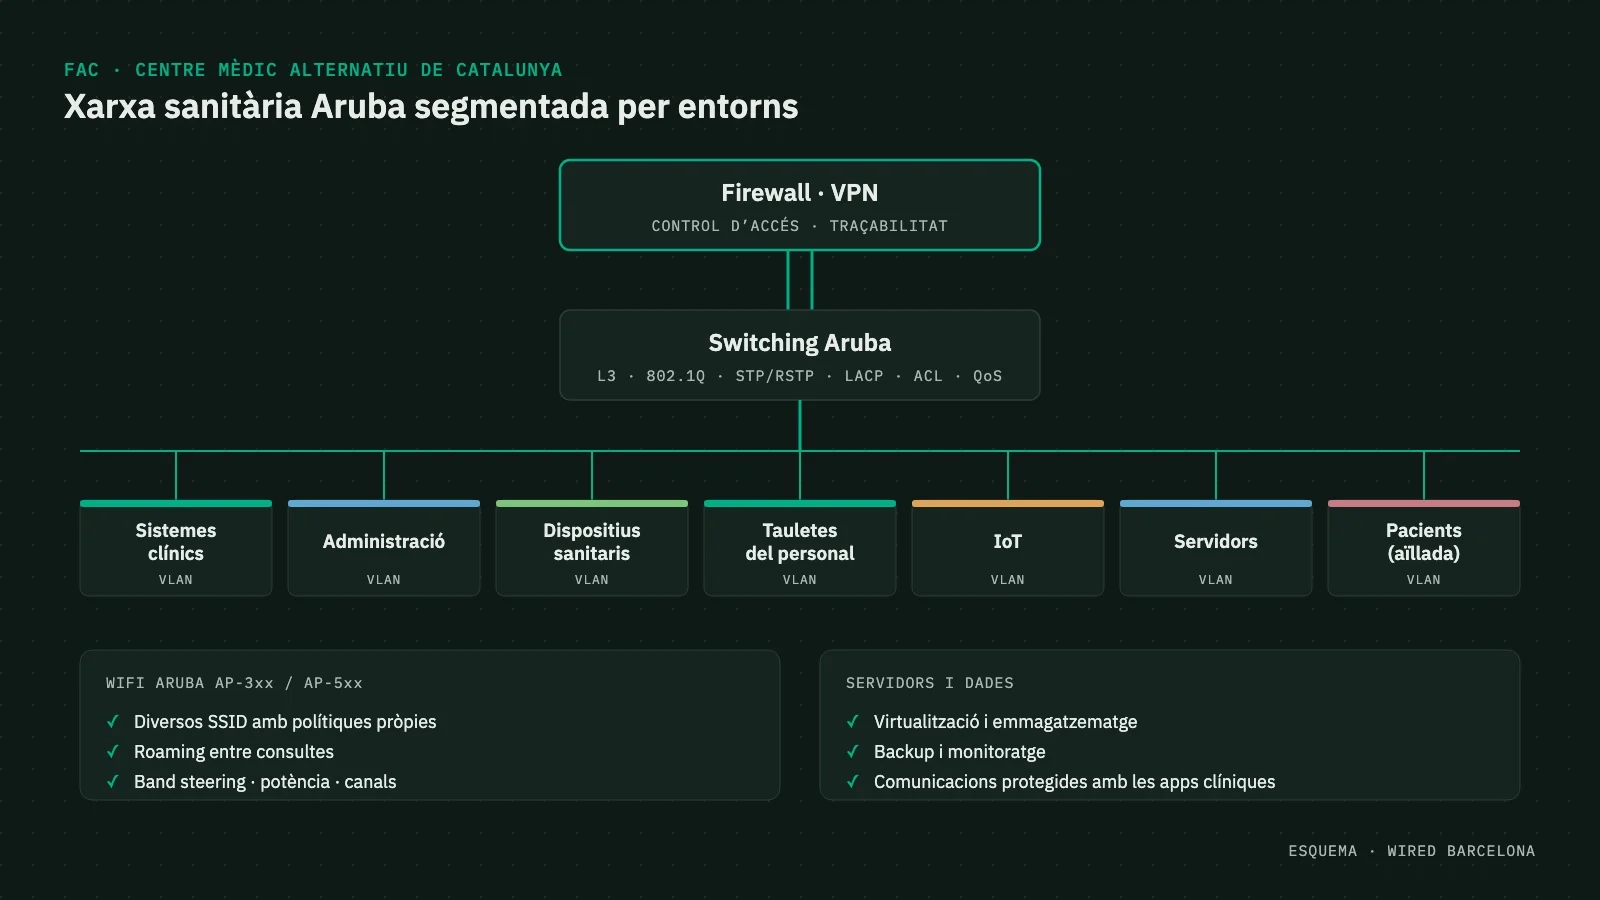
Segmentació
Cada entorn, a la seva xarxa
En un centre sanitari com FAC separem sistemes clínics, administració, dispositius sanitaris, tauletes, IoT, servidors i pacients. Un equip compromès no arrossega la resta.
- VLAN 802.1Q i routing inter-VLAN
- ACL entre segments
- Convidats i pacients aïllats
- IoT i càmeres al seu propi segment
Continuïtat
Si cau l’operador, la xarxa continua
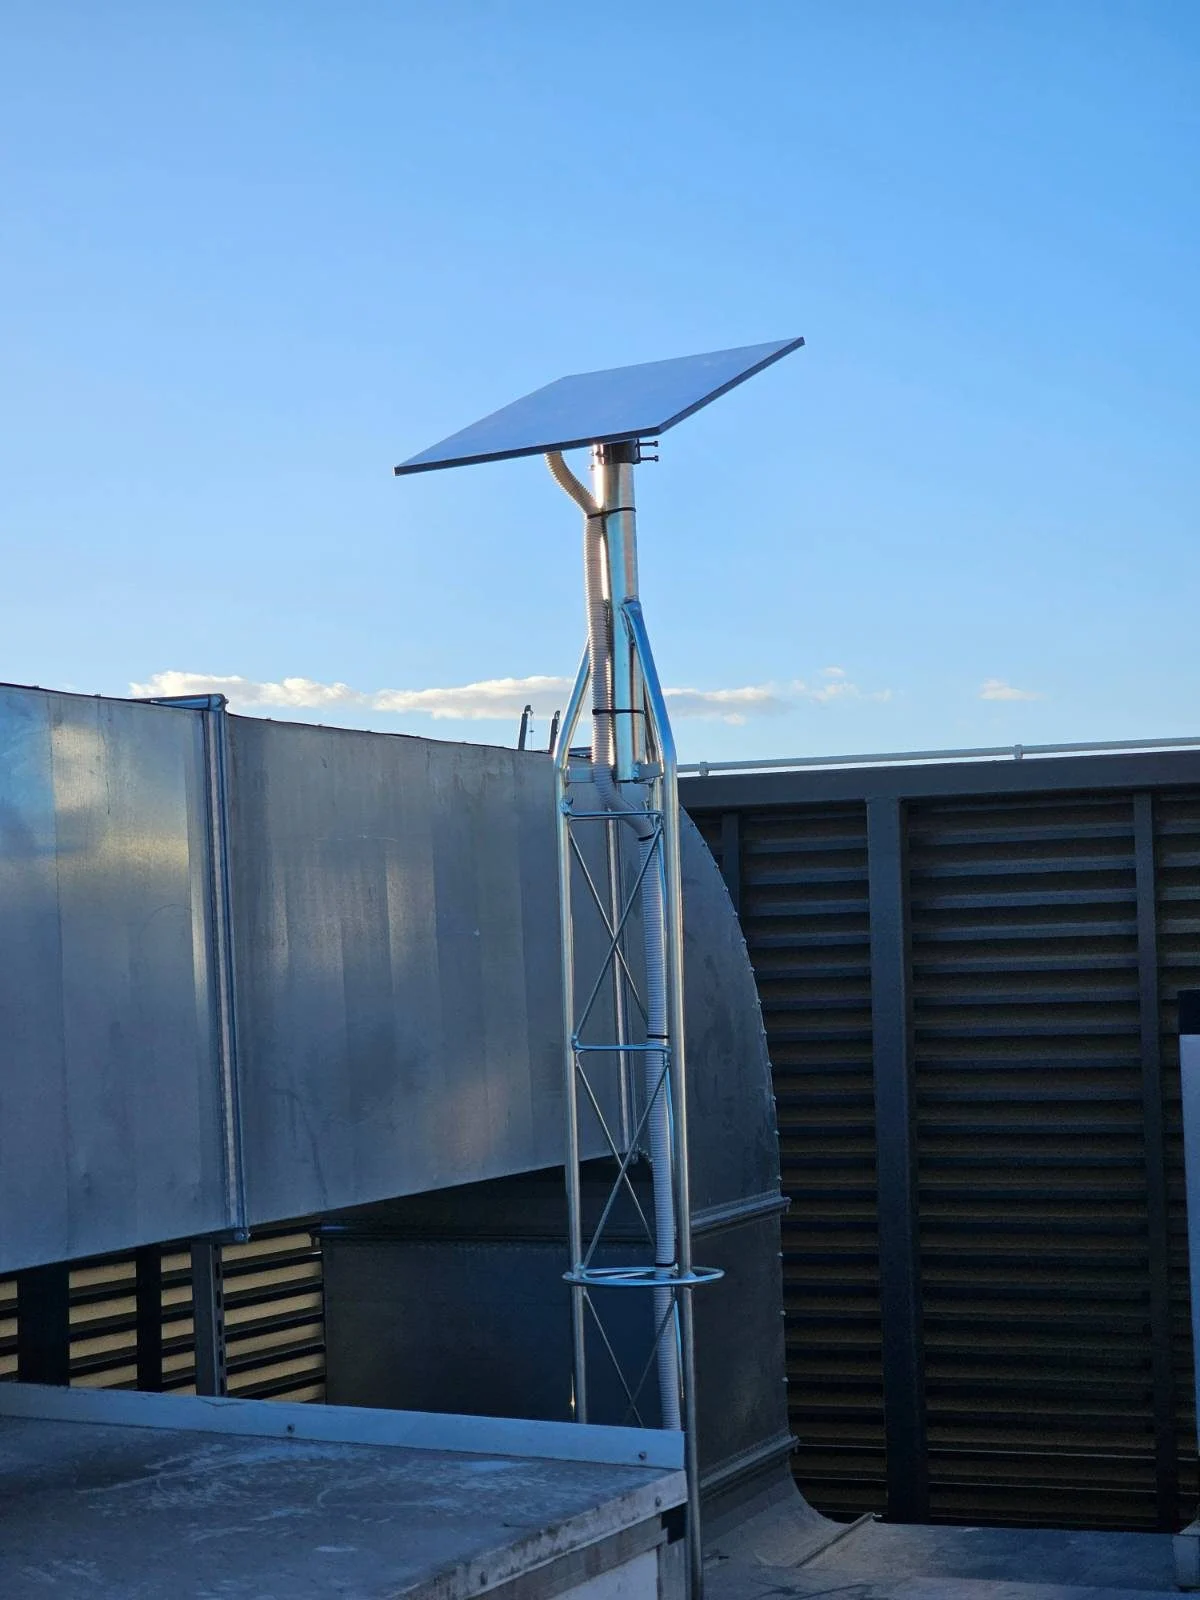
La seguretat també és disponibilitat. Dissenyem internet redundant amb reserva 5G o Starlink i commutació automàtica quan falla l’enllaç principal.
- Multi-WAN amb fibra, 5G i Starlink
- Monitoratge d’enllaços
- Failover i failback provats
També amb firewalls en alta disponibilitat i doble operador. Provem els escenaris de fallada abans de donar la redundància per acabada.
Exemple
Una oficina típica, segmentada
Cada segment passa pel firewall i només parla amb el que la seva política permet.
Firewall
Llocs de treball
Internet, servidors i aplicacions de l’empresa.
Servidors
Només els serveis que publiquen, només a qui els fa servir.
Convidats
Només internet, aïllats de la resta.
Càmeres i dispositius
Només cap al seu enregistrador, sense sortida a internet.
Gestió
Administració dels equips de xarxa, només des de llocs autoritzats.
Auditoria de seguretat de xarxa
Una fotografia tècnica abans de tocar res
Abans de modificar una infraestructura n’analitzem l’estat real. El resultat: els riscos detectats i les accions recomanades, per ordre de prioritat.
- Topologia i segmentació
- Regles i objectes del firewall
- Serveis publicats a internet, NAT i port forwarding
- VPN i accessos remots
- Usuaris i mètodes d’autenticació
- Xarxes wifi
- IoT i videovigilància
- Firmware dels equips d’infraestructura
- Redundància i connectivitat WAN
Cas real
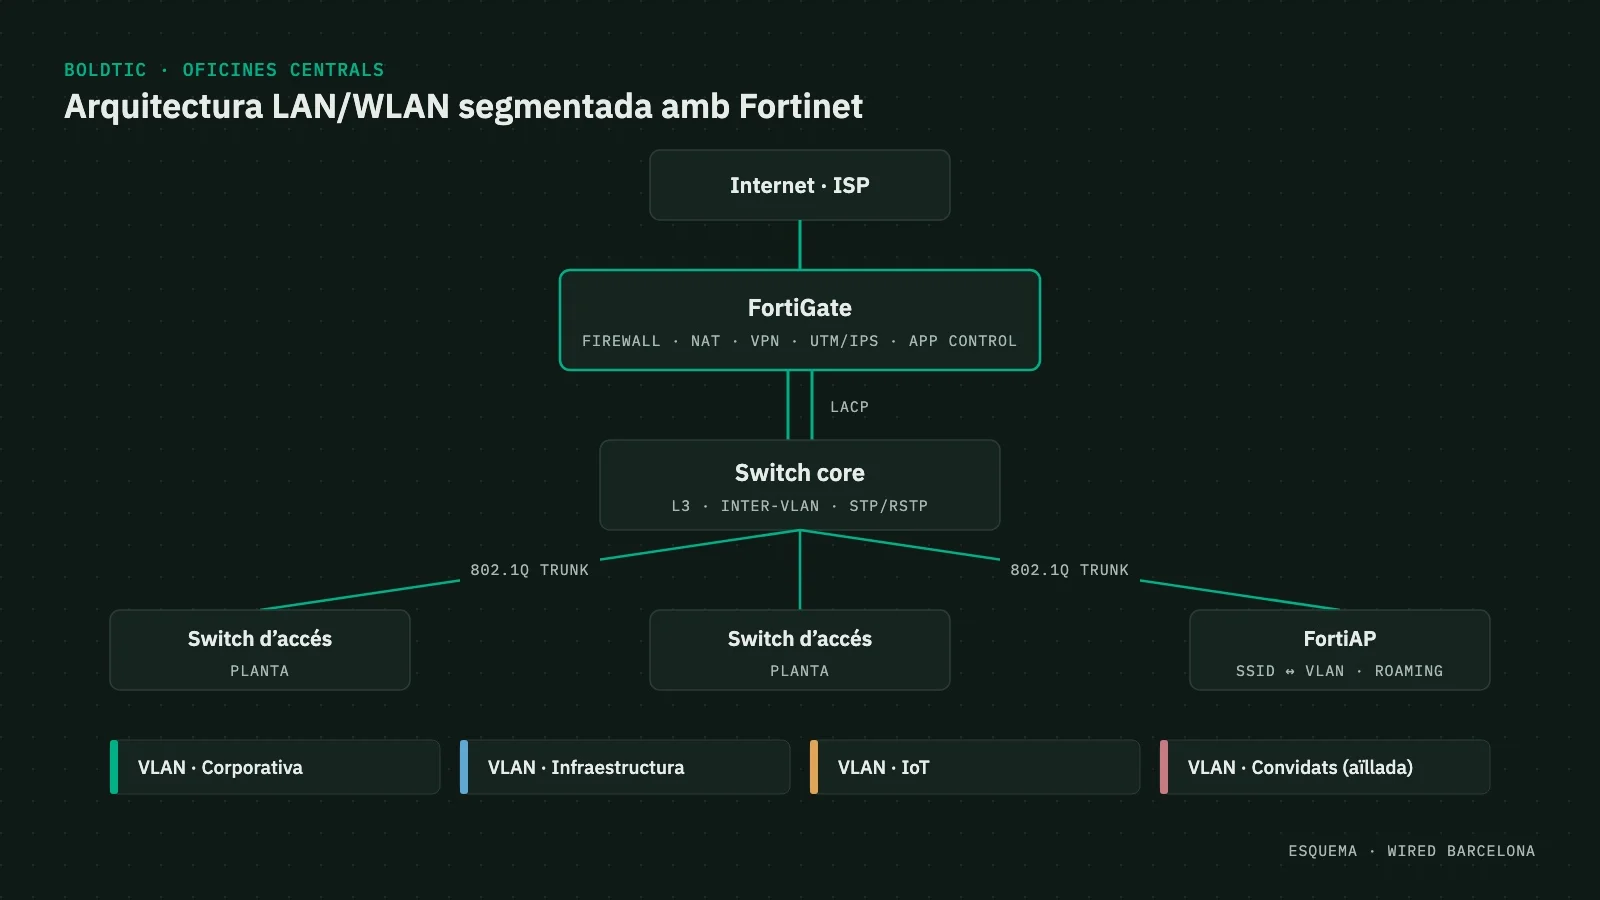
Boldtic: tota la xarxa refeta, sense aturar l’oficina
Vam redissenyar la xarxa de les seves oficines centrals amb Fortinet: quatre xarxes separades, firewall amb UTM/IPS i control d’aplicacions, i una migració controlada sobre la xarxa en producció.
Plataforma
Fortinet
Xarxes separades
4
Seguretat
UTM / IPS
Migració
En producció
Què us lliurem
En acabar, la seguretat queda per escrit
- Informe d’auditoria amb els riscos prioritzats
- Disseny de segments i polítiques de firewall
- Configuració de firewall i VPN documentada
- Esquema de xarxa i adreçament
- Pla de migració amb les seves proves
Com treballem
De l’auditoria a l’operació
Auditem
La infraestructura existent, configuracions, accessos i comunicacions.
Dissenyem
Segmentació, polítiques, autenticació, accés remot i redundància.
Implementem
Firewall, switching, VLAN, VPN, wifi i mecanismes de seguretat.
Validem
Comunicacions permeses i bloquejades, accessos remots, redundància i escenaris de fallada.
Documentem
Diagrames, adreçament, segments, polítiques, VPN i configuracions rellevants.
Monitorem
La infraestructura es pot incorporar al nostre NOC per a la seva supervisió contínua.
Visibilitat
No esperem que l’usuari ens digui que alguna cosa falla
Des del nostre NOC supervisem firewalls, switches, routers, punts d’accés, enllaços WAN, VPN i la connectivitat entre seus: disponibilitat, errors, latència, pèrdua de paquets, CPU i memòria, amb alertes davant caigudes i degradacions.
Projectes
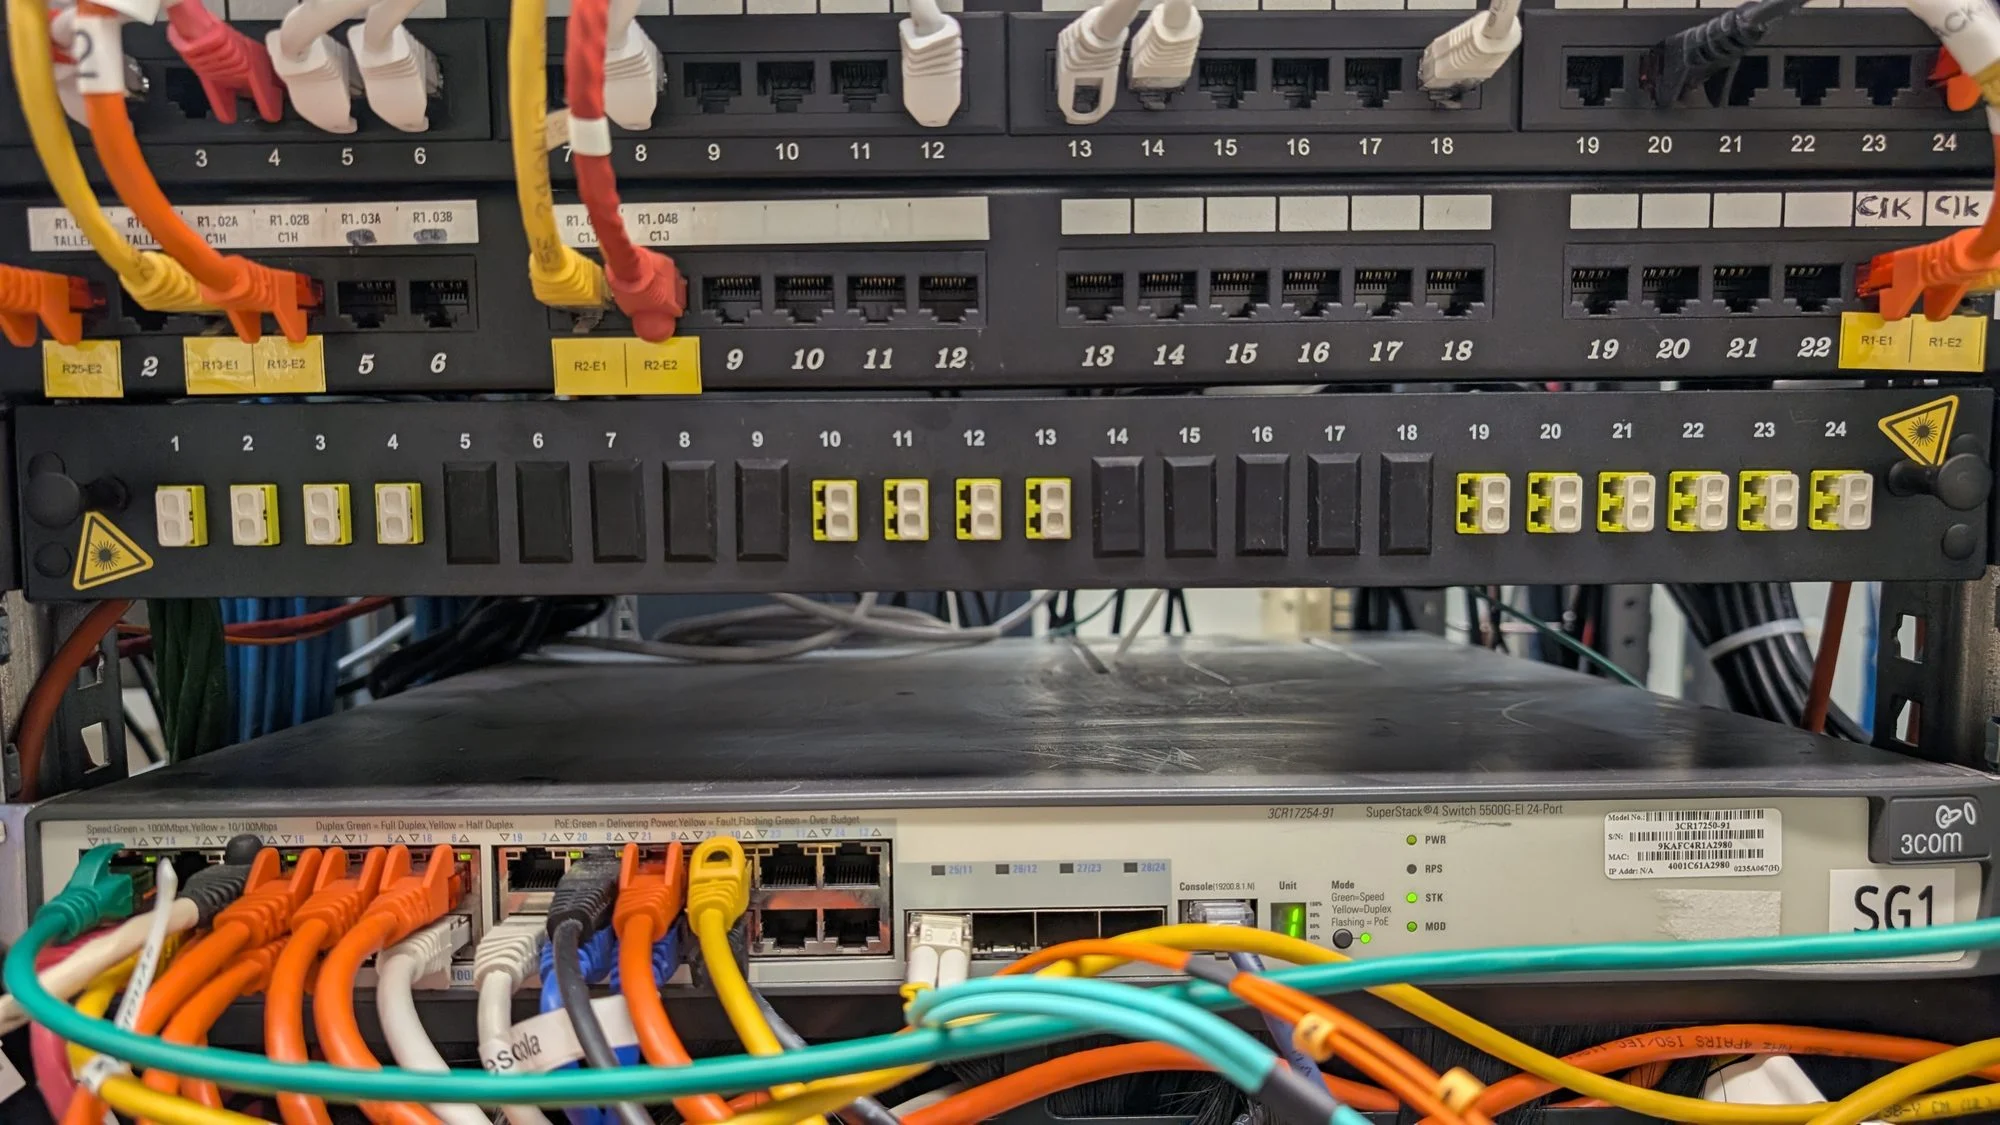
Projectes de seguretat i xarxes
Preguntes freqüents
Reviseu un firewall que ja tenim?
Sí. Auditem firewalls Fortinet, Palo Alto Networks i d’altres fabricants: regles, NAT, VPN, accessos remots i segmentació. Us lliurem l’estat real, els riscos i què cal corregir primer.
Els canvis tallen la xarxa?
Planifiquem els canvis per fases i en finestres pactades amb vosaltres, amb proves abans de donar cada pas per bo. A Boldtic vam migrar tota la xarxa amb les oficines en producció.
Amb quins fabricants treballeu?
Sobretot Fortinet i Palo Alto Networks en firewall, juntament amb Cisco, HPE Aruba Networking i RUCKUS en switching i wifi. Triem la tecnologia segons l’arquitectura i els requisits del projecte: no dissenyem el projecte al voltant d’una marca.
Quina documentació ens queda?
La documentació de la xarxa: esquema, adreçament, VLAN, regles del firewall i accessos remots.
Què passa si cau internet?
Dissenyem internet redundant: l’enllaç principal amb reserva 5G o Starlink i commutació automàtica. En unes oficines corporatives que gestionem, per exemple, n’hi ha tres de reserva.
Eines
Quins atacs aturarien les vostres defenses?
Activeu les defenses que teniu avui, llanceu quatre atacs que entren per camins diferents i vegeu quins s’aturen. O reviseu en minuts la vostra xarxa i la protecció del vostre correu. I si voleu entendre per què la segmentació és clau per frenar un atacant dins de la xarxa, llegiu la nostra guia de segmentació de xarxa.
Serveis relacionats