
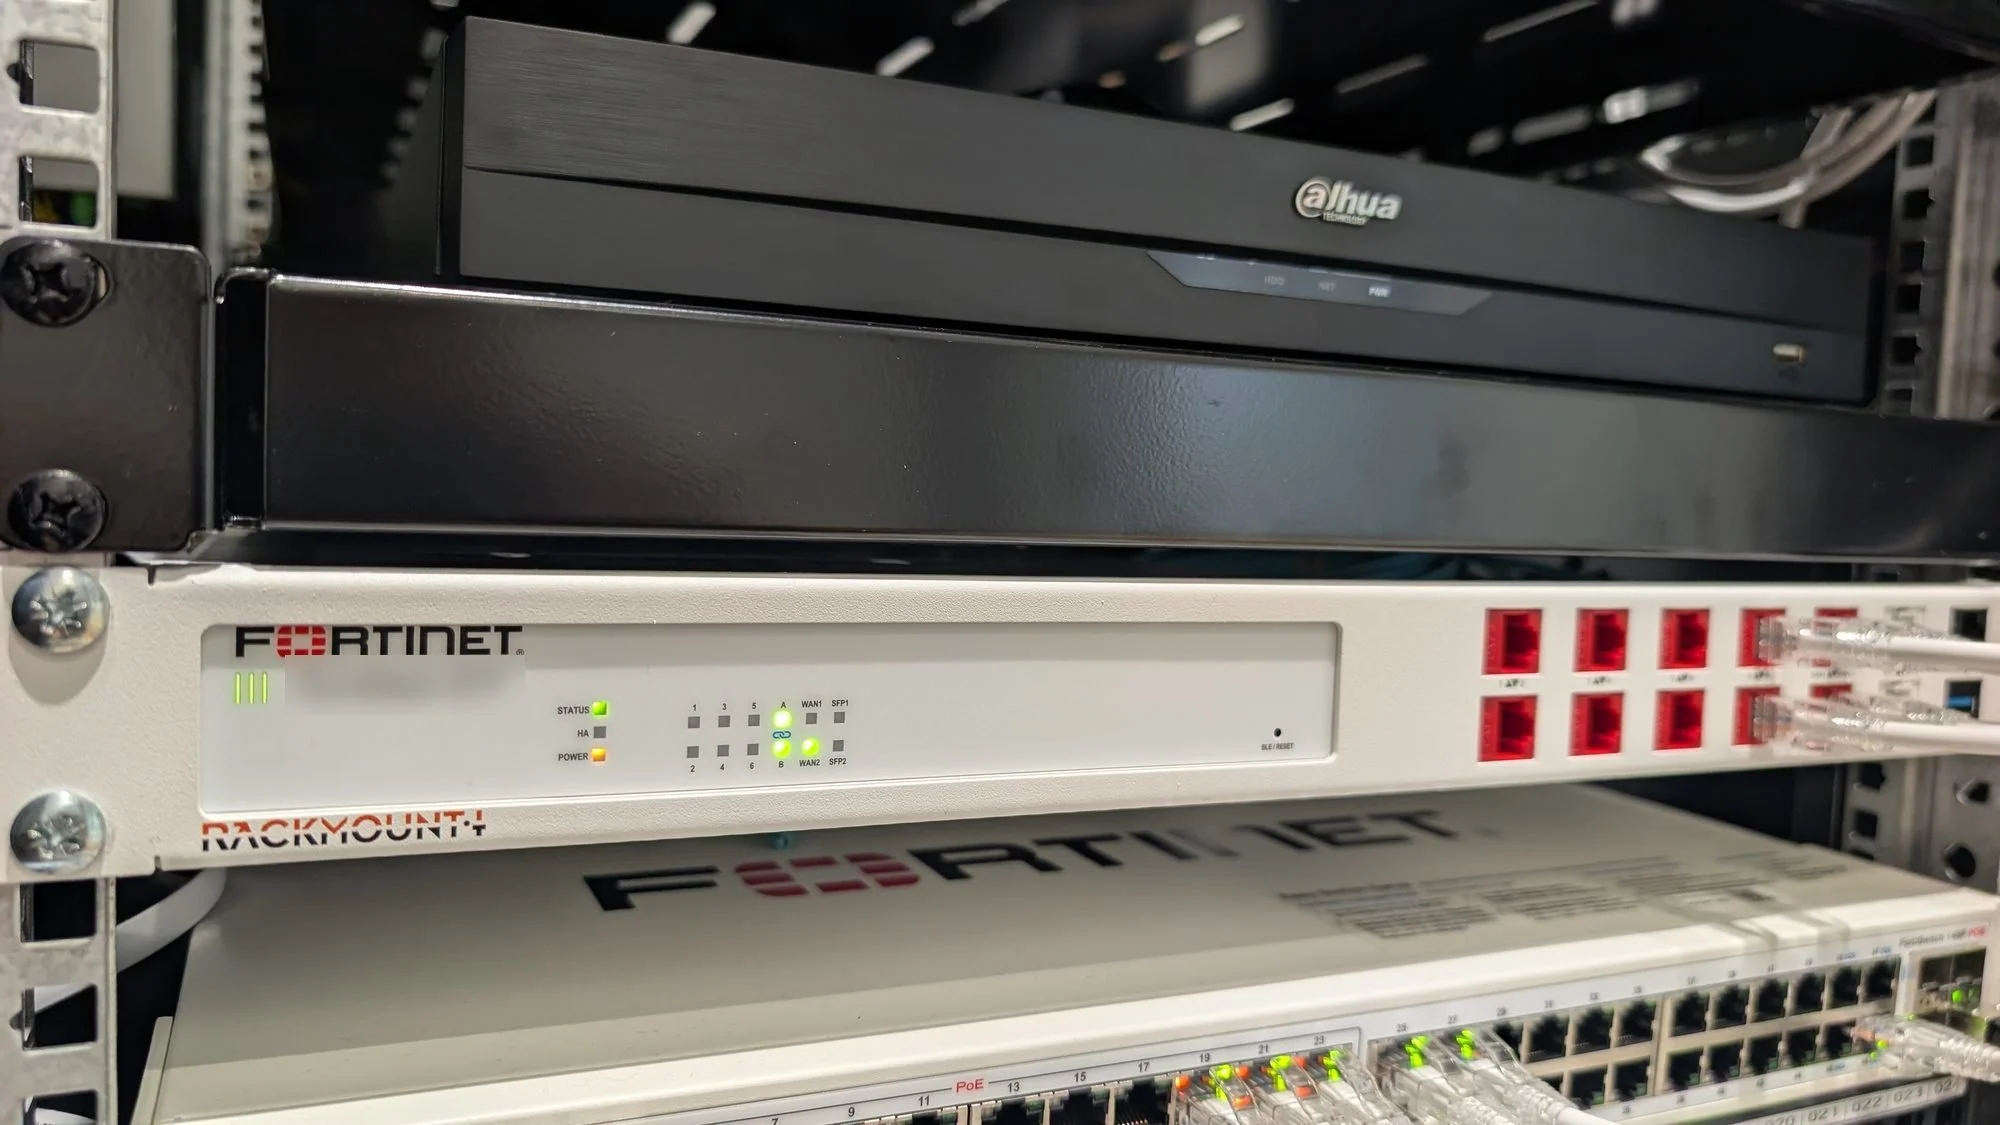
En la majoria d’oficines que auditem, ordinadors, servidors, impressores, càmeres, telèfons IP, el wifi de convidats i la gestió de la mateixa electrònica de xarxa comparteixen un únic segment. És el que es coneix com a xarxa plana: funciona, és senzilla de mantenir i és també l’arquitectura que més facilita la propagació d’un incident de seguretat.
Segmentar consisteix a dividir la xarxa en zones segons la funció i el nivell de confiança de cada dispositiu, i controlar quin trànsit pot circular entre elles. Aquesta guia descriu com abordar-ho en una xarxa empresarial: quins segments definir, com filtrar entre ells, els casos de convidats, IoT i gestió, i els errors que trobem més sovint.
Contingut
- Per què una xarxa plana és un risc.
- Inventari i classificació de dispositius.
- Disseny de segments.
- Polítiques entre segments.
- Xarxa de convidats.
- IoT, CCTV i dispositius no gestionats.
- Xarxa de gestió de l’electrònica.
- Assignació dinàmica amb 802.1X.
- Errors habituals i pla de migració.
1. Per què una xarxa plana és un risc
En una xarxa plana, qualsevol dispositiu té visibilitat de capa 2 i capa 3 sobre tots els altres. Si un equip queda compromès, ja sigui un portàtil amb programari maliciós, una càmera amb firmware vulnerable o el dispositiu d’una visita, pot descobrir i atacar directament servidors, còpies de seguretat i equips d’usuari. El moviment lateral no troba cap barrera.
Hi ha, a més, conseqüències operatives: un únic domini de broadcast amplifica l’impacte d’un bucle o d’un dispositiu defectuós, el trànsit no es pot prioritzar per tipus i qualsevol problema de xarxa afecta tota l’organització alhora. La segmentació també és un requisit habitual en auditories de seguretat i en els marcs normatius de ciberseguretat aplicables a les empreses.
2. Inventari i classificació de dispositius
No es pot segmentar el que no es coneix. El punt de partida és un inventari de tot el que està connectat: equips d’usuari, servidors i emmagatzematge, impressores, telefonia, càmeres i enregistradors, control d’accessos, climatització, sales de reunions, punts d’accés i electrònica de xarxa. Per a cada tipus de dispositiu cal determinar amb quins altres sistemes necessita comunicar-se realment i si necessita sortida a internet.
Com obtenir-lo: les taules ARP i d’adreces MAC dels switches, les concessions del servidor DHCP i un escaneig de la xarxa permeten construir un inventari inicial. L’anàlisi de fluxos al firewall durant uns dies revela les dependències reals entre sistemes, que sovint difereixen de les documentades.
3. Disseny de segments
El nombre de segments ha de respondre a nivells de confiança i requisits de comunicació diferents, no a l’estructura organitzativa. Un esquema de partida habitual per a una oficina és el següent:
- Usuaris corporatius: equips gestionats per l’organització, per cable i per wifi.
- Servidors: serveis interns, emmagatzematge i còpies de seguretat, idealment aquestes últimes en un segment propi.
- Veu: telefonia IP, amb QoS associada.
- Impressió: impressores i equips multifunció.
- IoT i seguretat física: càmeres, enregistradors, control d’accessos, climatització i equipament de sales.
- Convidats: visites i dispositius personals, sense accés a recursos interns.
- Gestió: interfícies d’administració de l’electrònica de xarxa i dels sistemes.
Cada segment s’implementa com una VLAN amb la seva pròpia subxarxa i el seu propi àmbit DHCP. Convé definir un pla d’adreçament coherent (per exemple, que l’identificador de VLAN es reflecteixi a la subxarxa) i reservar rangs per al creixement.
4. Polítiques entre segments
Crear VLAN sense filtrar el trànsit entre elles no aporta seguretat: si el switch de nucli encamina lliurement entre totes les subxarxes, la xarxa continua sent plana a efectes pràctics. El valor de la segmentació és a les polítiques. L’encaminament entre VLAN s’ha de fer en un punt capaç d’aplicar regles, normalment el firewall, o en un switch de capa 3 amb llistes de control d’accés quan el volum de trànsit intern ho requereix.
Criteri: denegar per defecte i permetre només els fluxos necessaris, definits per origen, destinació i servei. Per exemple: usuaris cap a servidors als ports de les aplicacions que fan servir; usuaris cap a impressió als ports d’impressió; IoT sense accés a cap segment intern excepte al seu enregistrador o controlador. Registrar els fluxos denegats facilita detectar tant errors de configuració com comportaments anòmals.
5. Xarxa de convidats
El segment de convidats s’ha de tractar com una xarxa externa que comparteix infraestructura física. Els requisits mínims són una VLAN pròpia amb sortida directa a internet i sense rutes cap a les xarxes internes, aïllament entre clients als punts d’accés perquè els dispositius de les visites no es vegin entre si, limitació d’amplada de banda perquè no competeixi amb el trànsit corporatiu i concessions DHCP curtes.
Verificació: des d’un dispositiu connectat a la xarxa de convidats, comprovar que no respon cap adreça dels segments interns, incloses les interfícies de gestió del firewall i dels switches, i que no es descobreixen altres clients de la mateixa xarxa. Un portal captiu amb acceptació de condicions o credencials temporals afegeix control i traçabilitat.
6. IoT, CCTV i dispositius no gestionats
Càmeres, enregistradors, controladors d’accés, pantalles i sistemes de climatització comparteixen un perfil de risc: firmware que rarament s’actualitza, credencials per defecte, serveis innecessaris exposats i, en molts casos, comunicació amb el núvol del fabricant. No es poden protegir amb els mateixos controls que un equip d’usuari, de manera que la contenció per xarxa és la principal mesura disponible.
Criteri: situar aquests dispositius en un segment propi, o en diversos si les seves funcions ho justifiquen; permetre únicament la comunicació amb el seu enregistrador, controlador o plataforma de gestió; restringir la sortida a internet a les destinacions del fabricant que siguin imprescindibles o bloquejar-la, i donar accés a la visualització des del segment d’usuaris només a través dels serveis necessaris.
7. Xarxa de gestió de l’electrònica
Les interfícies d’administració de firewall, switches, punts d’accés, SAI i servidors no haurien de ser accessibles des del segment d’usuaris, i en cap cas des de convidats o IoT. És freqüent trobar la gestió de tota l’electrònica a la mateixa VLAN que els usuaris, sovint la VLAN 1 per defecte, amb accés web sense xifrar i credencials compartides.
Criteri: una VLAN de gestió dedicada, accessible només des dels equips d’administració o a través de VPN, amb protocols xifrats (HTTPS, SSH), autenticació individual de cada administrador i registre dels accessos. Desactivar els serveis de gestió a les interfícies que no els necessiten.
8. Assignació dinàmica amb 802.1X
Amb una assignació estàtica, la VLAN depèn de la presa on es connecta el dispositiu: qualsevol que endolli un equip en una presa d’usuari obté accés a la xarxa corporativa. L’autenticació 802.1X contra un servidor RADIUS permet assignar la VLAN en funció de la identitat de l’usuari o de l’equip, tant per cable com per wifi, i denegar o aïllar en quarantena el que no s’identifica.
Per a dispositius sense capacitat 802.1X, com impressores o càmeres, es recorre a l’autenticació per adreça MAC (MAB) amb perfils restringits, sabent que és un control més feble. Un desplegament gradual, començant en mode de monitoratge, evita interrupcions mentre es completa l’inventari.
9. Errors habituals i pla de migració
- Encaminament lliure al nucli: VLAN creades però encaminades sense filtratge en un switch de capa 3.
- VLAN 1 en ús: com a VLAN d’usuaris, de gestió o nativa als troncals.
- Troncals permissius: enllaços que transporten totes les VLAN cap a switches o punts d’accés que no les necessiten.
- Dependències oblidades: DNS, DHCP, autenticació o llicències que deixen de funcionar en aplicar les polítiques.
- Regles «any-any» temporals que es queden de manera permanent.
- Manca de documentació: pla de VLAN, adreçament i matriu de fluxos sense actualitzar.
La migració d’una xarxa plana a una de segmentada es pot fer sense aturada de servei si es planifica per fases: definir el disseny i la matriu de fluxos, crear les VLAN i les polítiques en mode registre, migrar primer els segments de menys risc (convidats i IoT solen ser els més senzills i els de més benefici immediat), analitzar els fluxos denegats i, finalment, aplicar les polítiques de manera estricta.
Segmentar no és crear VLAN
Les VLAN són el mecanisme; la seguretat l’aporten les polítiques que controlen el trànsit entre elles i el seu manteniment en el temps. Una segmentació sense una matriu de fluxos documentada tendeix a degradar-se amb cada excepció.
Quan cal una intervenció especialitzada
Segmentar una xarxa en producció afecta tots els sistemes de l’organització i exigeix conèixer-ne les dependències. En els nostres projectes de seguretat de xarxa fem l’inventari i l’anàlisi de fluxos, dissenyem els segments i la matriu de polítiques, i executem la migració per fases sense interrompre el servei.
Quan la segmentació forma part d’una renovació més àmplia, l’abordem des de l’arquitectura de xarxa, incloent-hi el pla d’adreçament, la xarxa de gestió i la integració amb el wifi corporatiu i l’autenticació 802.1X.
Per a una primera valoració de l’estat general de la seva infraestructura, pot fer servir el nostre autodiagnòstic de xarxa: dotze controls que revisem en començar qualsevol auditoria.