
Cloud e infraestructura híbrida
La nube no sustituye a la infraestructura: la extiende. Diseñamos infraestructuras cloud, on-premise e híbridas con red, seguridad, identidad, compute, almacenamiento y backup como una única arquitectura.
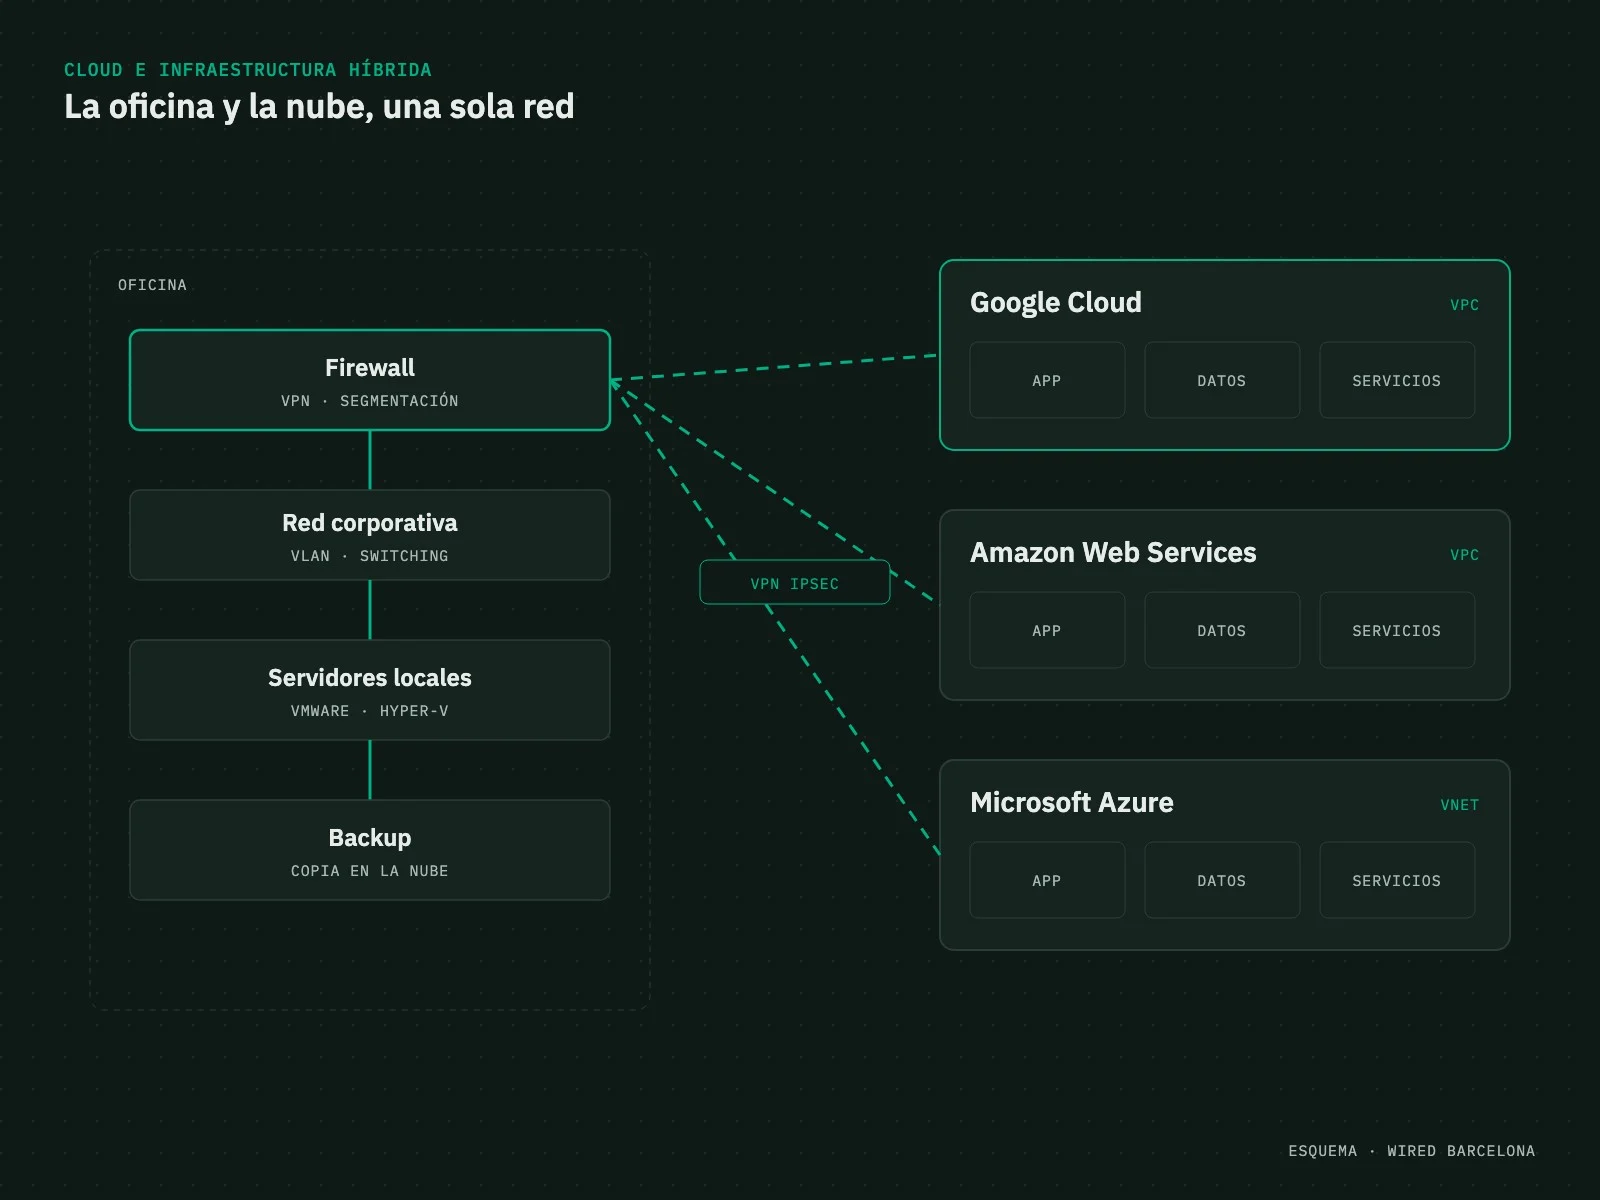
Una infraestructura, se ejecute donde se ejecute
- Red
- Seguridad
- Compute
- Storage
- Cloud
- Backup
- Monitorización
- VPC
- VNet
- Subredes
- NAT
- Security Groups
- Network ACL
- DNS
- IAM
- MFA
- Docker
- RPO / RTO
Diagnóstico
La nube también es una red
Llevar servicios a la nube no elimina la red: la amplía. Y hereda sus problemas si nadie la diseña.
Lo que nos encontramos
Lo que hacemos
Servicios en la nube abiertos a internet
Redes virtuales (VPC y VNet) segmentadas, con reglas de firewall y acceso privado.
La oficina y la nube, conectadas de cualquier manera
VPN cifrada site-to-cloud o interconexión dedicada, diseñada junto con la red de la oficina.
Recursos en la nube que nadie sabe para qué son
Arquitectura documentada y dimensionada según el uso real.
Servidores antiguos que nadie se atreve a migrar
Migración planificada por fases, con pruebas en cada paso.
Las copias, en el mismo sitio que los datos
Backup en la nube, fuera de la oficina.
Qué hacemos
Arquitectura cloud, conectada y segura
Elegimos la plataforma según las aplicaciones, los datos y lo que ya tenéis, y la integramos con vuestra red.
Arquitectura cloud
Diseño en Google Cloud, AWS o Azure según lo que necesita cada aplicación.
Conectividad híbrida
VPN IPSec site-to-cloud e interconexión entre la oficina, las sedes y la nube.
Redes virtuales seguras
VPC y VNet segmentadas, grupos de seguridad y firewall en la nube.
Migración
De servidores locales a la nube, por fases y sin parar la actividad.
Virtualización
VMware y Hyper-V para lo que conviene mantener en la oficina.
Backup y continuidad
Copias separadas de la infraestructura principal (local, cloud y externas) y una estrategia definida por RPO y RTO, con procedimientos de recuperación documentados.
Contenedores y Docker
Aplicaciones y servicios internos desplegados en contenedores, en cloud u on-premise: entornos reproducibles, fáciles de mantener y de mover.
Seguridad e identidad
Recursos privados siempre que sea posible: Security Groups, segmentación, MFA, gestión de identidades y permisos con mínimo privilegio.
Automatización de infraestructura
Despliegue, configuración, copias, monitorización y mantenimiento automatizados para que cada entorno sea consistente y repetible.
Plataformas
La red, primero
Sin una buena red, la nube no funciona
Lo que se lleva a la nube depende de cómo llega la oficina hasta ella. Por eso empezamos por la conectividad: firewall, segmentación e internet redundante con respaldo 5G o Starlink.
- Firewall con VPN hacia la nube
- Internet redundante y conmutación automática
- Segmentación también en la nube
Contenedores
Infraestructura para vuestras aplicaciones
Las aplicaciones modernas no siempre necesitan una máquina virtual completa. Desplegamos aplicaciones propias y servicios internos con Docker, separando aplicaciones, bases de datos y servicios en una infraestructura reproducible y controlada, en cloud u on-premise.
- Docker
- Proxy inverso
- Bases de datos
- Redis
- Almacenamiento persistente
- Certificados TLS
- Copias de seguridad
- Monitorización
Cada servicio en su contenedor, con sus datos persistentes, sus copias y su monitorización: más fácil de desplegar, de actualizar y de recuperar.
Backup y continuidad de negocio
Una copia no es un backup si desaparece con el sistema original
Mantenemos los datos separados de la infraestructura principal y definimos la estrategia con dos parámetros:
- RPO · cuánta información podemos permitirnos perder
- RTO · cuánto tiempo podemos estar sin servicio
Disaster recovery para los servicios críticos
- Backup local, en cloud y en almacenamiento externo
- Copias de máquinas virtuales y de bases de datos, con retención histórica
- Replicación de datos e infraestructura alternativa
- Conectividad redundante hacia el entorno de recuperación
- Procedimientos de recuperación documentados
No basta con tener copias: hay que saber cómo recuperar el servicio, dónde y en cuánto tiempo.
Migración a cloud
Migrar sin interrumpir la actividad
No planteamos la migración como un salto único: cuando hace falta, los dos entornos conviven hasta que el nuevo está validado.
Inventario
Servidores, aplicaciones, datos, almacenamiento y dependencias.
Arquitectura
Entorno de destino, redes, seguridad y conectividad.
Conectividad
Unimos el entorno actual con la nueva infraestructura.
Migración
Servicios y datos se trasladan de forma progresiva.
Validación y transición
Aplicaciones, comunicaciones, rendimiento y permisos comprobados antes de mover producción.
Documentación
Arquitectura, servicios, direccionamiento, accesos y procedimientos.
Cloud y red, en una misma visión
No solo sabemos si la nube responde
Desde nuestro NOC vemos el servidor, la VPN, el firewall, el enlace del operador, el switch y la sede desde la que intenta acceder el usuario. Cuando un servicio deja de responder, analizamos toda la ruta entre el usuario y la aplicación.
Qué os entregamos
La nube, documentada como una infraestructura física
Para que la infraestructura se pueda entender, mantener y hacer evolucionar.
- Diagrama de arquitectura cloud y on-premise
- VPC / VNet, subredes y routing
- VPN e interconexiones
- Servicios, máquinas virtuales y contenedores
- Políticas de acceso e identidades
- Estrategia de backup con RPO y RTO
- Procedimientos de recuperación
Preguntas frecuentes
¿Con qué nubes trabajáis?
Google Cloud, Amazon Web Services y Microsoft Azure. Elegimos la plataforma según las aplicaciones, los datos y lo que ya tenéis.
¿Hay que llevarlo todo a la nube?
No. A menudo lo mejor es una infraestructura híbrida: una parte en la nube y otra en vuestros servidores, conectadas de forma segura.
¿Cómo se conecta la oficina con la nube?
Con VPN IPSec cifrada desde el firewall de la oficina o con interconexiones dedicadas, según el tráfico y lo crítico que sea el servicio.
¿Desplegáis aplicaciones en contenedores?
Sí, tenemos mucha experiencia con Docker. Desplegamos aplicaciones propias y servicios internos en contenedores, en cloud u on-premise, con proxy inverso, certificados TLS, datos persistentes, copias de seguridad y monitorización.
Herramientas
¿Vuestras copias sobrevivirían a un ransomware?
Un ataque que llega al final cifra los servidores y borra las copias accesibles desde la red. Comprobad en el simulador qué cambia cuando hay una copia inmutable y aislada.
Servicios relacionados