
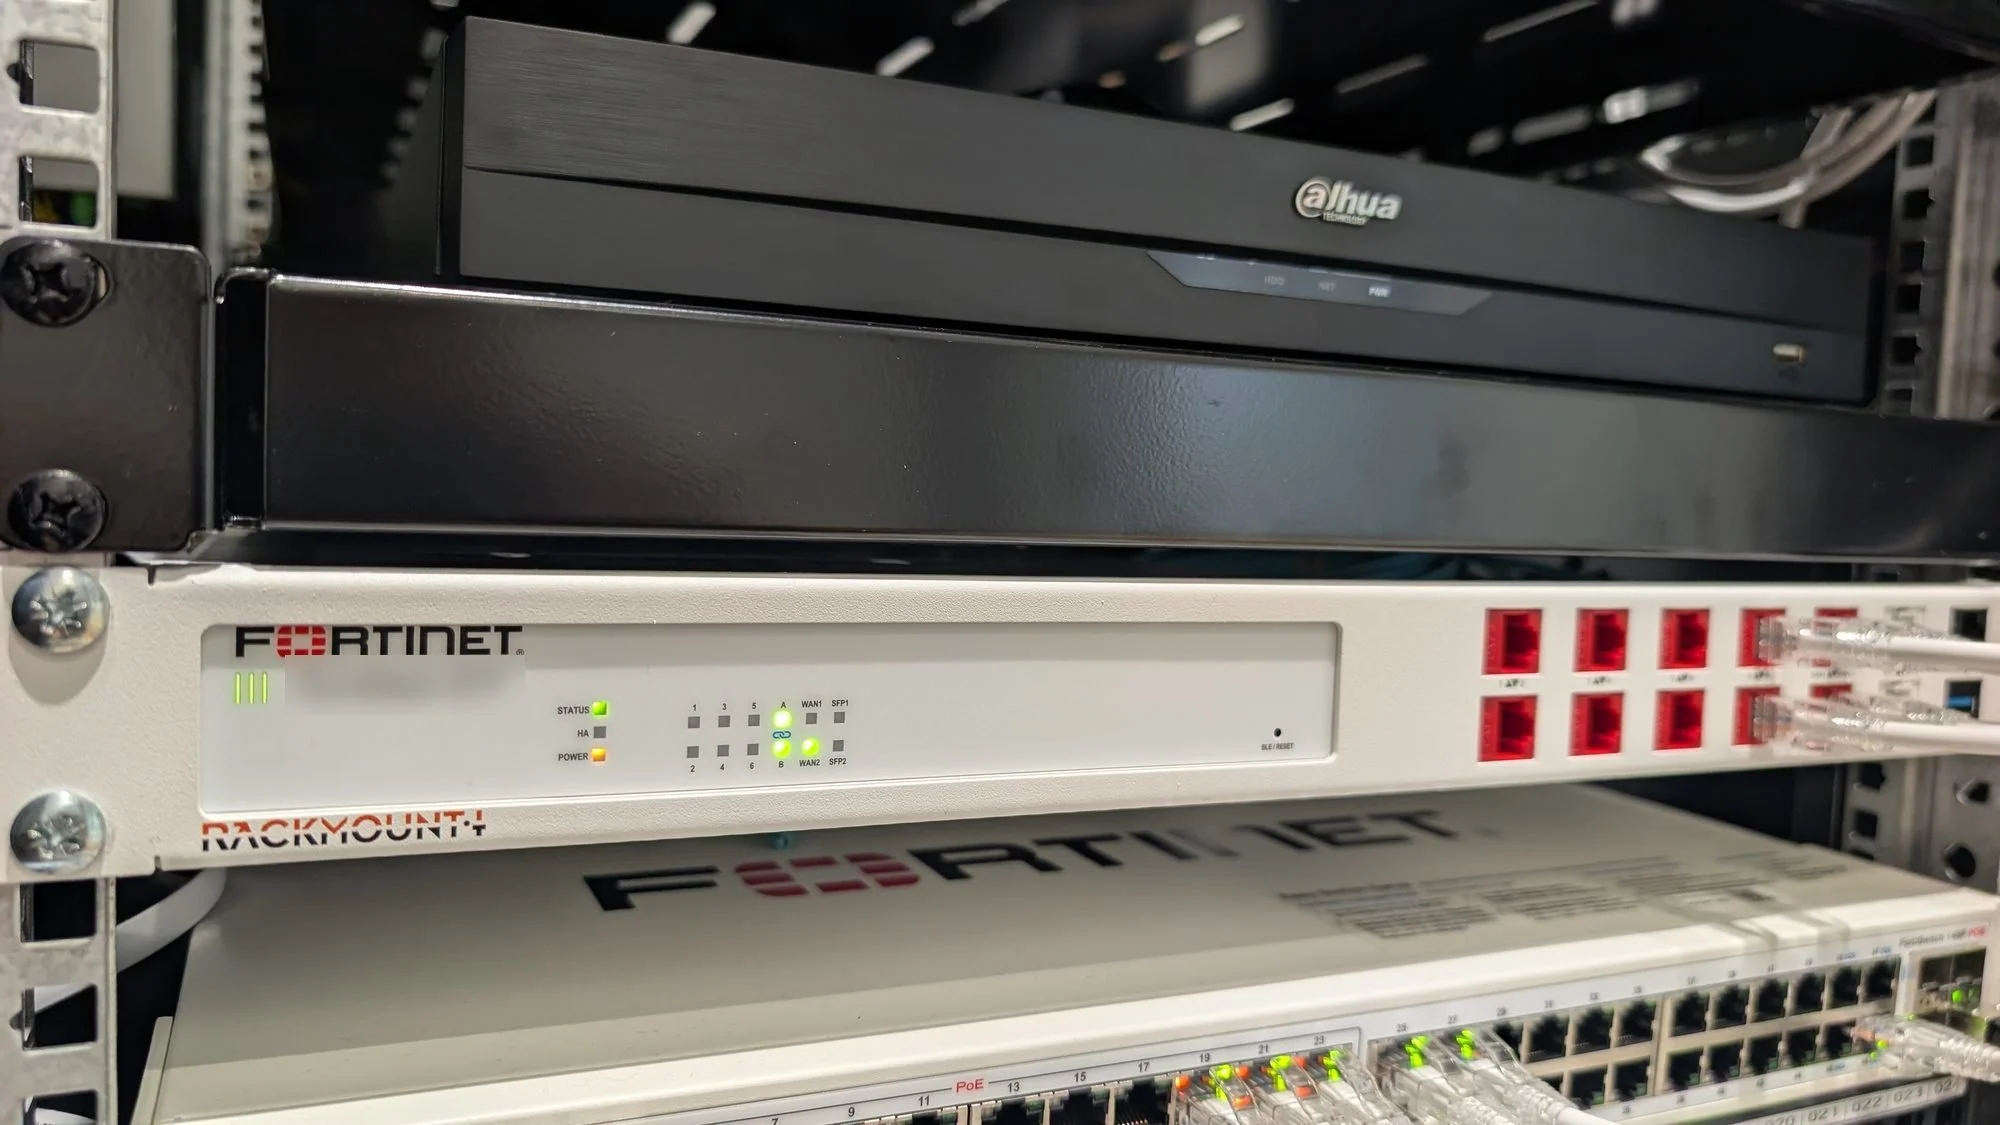
En la mayoría de las oficinas que auditamos, ordenadores, servidores, impresoras, cámaras, teléfonos IP, el wifi de invitados y la gestión del propio electrónico de red comparten un único segmento. Es lo que se conoce como red plana: funciona, es sencilla de mantener y es también la arquitectura que más facilita la propagación de un incidente de seguridad.
Segmentar consiste en dividir la red en zonas según la función y el nivel de confianza de cada dispositivo, y controlar qué tráfico puede circular entre ellas. Esta guía describe cómo abordarlo en una red empresarial: qué segmentos definir, cómo filtrar entre ellos, los casos de invitados, IoT y gestión, y los errores que encontramos con más frecuencia.
Contenido
- Por qué una red plana es un riesgo.
- Inventario y clasificación de dispositivos.
- Diseño de segmentos.
- Políticas entre segmentos.
- Red de invitados.
- IoT, CCTV y dispositivos no gestionados.
- Red de gestión del electrónico.
- Asignación dinámica con 802.1X.
- Errores habituales y plan de migración.
1. Por qué una red plana es un riesgo
En una red plana, cualquier dispositivo tiene visibilidad de capa 2 y capa 3 sobre todos los demás. Si un equipo queda comprometido, ya sea un portátil con malware, una cámara con firmware vulnerable o el dispositivo de una visita, puede descubrir y atacar directamente servidores, copias de seguridad y equipos de usuario. El movimiento lateral no encuentra ninguna barrera.
Hay además consecuencias operativas: un único dominio de broadcast amplifica el impacto de un bucle o de un dispositivo defectuoso, el tráfico no se puede priorizar por tipo y cualquier problema de red afecta a toda la organización a la vez. La segmentación es también un requisito habitual en auditorías de seguridad y en los marcos normativos de ciberseguridad aplicables a las empresas.
2. Inventario y clasificación de dispositivos
No se puede segmentar lo que no se conoce. El punto de partida es un inventario de todo lo conectado: equipos de usuario, servidores y almacenamiento, impresoras, telefonía, cámaras y grabadores, control de accesos, climatización, salas de reuniones, puntos de acceso y electrónico de red. Para cada tipo de dispositivo hay que determinar con qué otros sistemas necesita comunicarse realmente y si necesita salida a internet.
Cómo obtenerlo: las tablas ARP y de direcciones MAC de los switches, las concesiones del servidor DHCP y un escaneo de la red permiten construir un inventario inicial. El análisis de flujos en el firewall durante unos días revela las dependencias reales entre sistemas, que a menudo difieren de las documentadas.
3. Diseño de segmentos
El número de segmentos debe responder a niveles de confianza y requisitos de comunicación distintos, no a la estructura organizativa. Un esquema de partida habitual para una oficina es el siguiente:
- Usuarios corporativos: equipos gestionados por la organización, por cable y por wifi.
- Servidores: servicios internos, almacenamiento y copias de seguridad, idealmente estas últimas en un segmento propio.
- Voz: telefonía IP, con QoS asociada.
- Impresión: impresoras y equipos multifunción.
- IoT y seguridad física: cámaras, grabadores, control de accesos, climatización y equipamiento de salas.
- Invitados: visitas y dispositivos personales, sin acceso a recursos internos.
- Gestión: interfaces de administración del electrónico de red y de los sistemas.
Cada segmento se implementa como una VLAN con su propia subred y su propio ámbito DHCP. Conviene definir un plan de direccionamiento coherente (por ejemplo, que el identificador de VLAN se refleje en la subred) y reservar rangos para crecimiento.
4. Políticas entre segmentos
Crear VLAN sin filtrar el tráfico entre ellas no aporta seguridad: si el switch de núcleo enruta libremente entre todas las subredes, la red sigue siendo plana a efectos prácticos. El valor de la segmentación está en las políticas. El enrutamiento entre VLAN debe realizarse en un punto capaz de aplicar reglas, normalmente el firewall, o en un switch de capa 3 con listas de control de acceso cuando el volumen de tráfico interno lo requiere.
Criterio: denegar por defecto y permitir solo los flujos necesarios, definidos por origen, destino y servicio. Por ejemplo: usuarios hacia servidores en los puertos de las aplicaciones que usan; usuarios hacia impresión en los puertos de impresión; IoT sin acceso a ningún segmento interno salvo a su grabador o controlador. Registrar los flujos denegados facilita detectar tanto errores de configuración como comportamientos anómalos.
5. Red de invitados
El segmento de invitados debe tratarse como una red externa que comparte infraestructura física. Los requisitos mínimos son una VLAN propia con salida directa a internet y sin rutas hacia las redes internas, aislamiento entre clientes en los puntos de acceso para que los dispositivos de las visitas no se vean entre sí, limitación de ancho de banda para que no compita con el tráfico corporativo y concesiones DHCP cortas.
Verificación: desde un dispositivo conectado a la red de invitados, comprobar que no responde ninguna dirección de los segmentos internos, incluidas las interfaces de gestión del firewall y de los switches, y que no se descubren otros clientes de la misma red. Un portal cautivo con aceptación de condiciones o credenciales temporales añade control y trazabilidad.
6. IoT, CCTV y dispositivos no gestionados
Cámaras, grabadores, controladores de acceso, pantallas y sistemas de climatización comparten un perfil de riesgo: firmware que rara vez se actualiza, credenciales por defecto, servicios innecesarios expuestos y, en muchos casos, comunicación con la nube del fabricante. No pueden protegerse con los mismos controles que un equipo de usuario, de modo que la contención por red es la principal medida disponible.
Criterio: ubicar estos dispositivos en un segmento propio, o en varios si sus funciones lo justifican; permitir únicamente la comunicación con su grabador, controlador o plataforma de gestión; restringir la salida a internet a los destinos del fabricante que sean imprescindibles o bloquearla, y dar acceso a la visualización desde el segmento de usuarios solo a través de los servicios necesarios.
7. Red de gestión del electrónico
Las interfaces de administración de firewall, switches, puntos de acceso, SAI y servidores no deberían ser accesibles desde el segmento de usuarios, y en ningún caso desde invitados o IoT. Es frecuente encontrar la gestión de todo el electrónico en la misma VLAN que los usuarios, a menudo la VLAN 1 por defecto, con acceso web sin cifrar y credenciales compartidas.
Criterio: una VLAN de gestión dedicada, accesible solo desde los equipos de administración o a través de VPN, con protocolos cifrados (HTTPS, SSH), autenticación individual de cada administrador y registro de los accesos. Desactivar los servicios de gestión en las interfaces que no los necesitan.
8. Asignación dinámica con 802.1X
Con una asignación estática, la VLAN depende de la toma a la que se conecta el dispositivo: cualquiera que enchufe un equipo en una toma de usuario obtiene acceso a la red corporativa. La autenticación 802.1X contra un servidor RADIUS permite asignar la VLAN en función de la identidad del usuario o del equipo, tanto por cable como por wifi, y denegar o aislar en cuarentena lo que no se identifica.
Para dispositivos sin capacidad 802.1X, como impresoras o cámaras, se recurre a la autenticación por dirección MAC (MAB) con perfiles restringidos, sabiendo que es un control más débil. Un despliegue gradual, comenzando en modo monitorización, evita interrupciones mientras se completa el inventario.
9. Errores habituales y plan de migración
- Enrutamiento libre en el núcleo: VLAN creadas pero enrutadas sin filtrado en un switch de capa 3.
- VLAN 1 en uso: como VLAN de usuarios, de gestión o nativa en los troncales.
- Troncales permisivos: enlaces que transportan todas las VLAN hacia switches o puntos de acceso que no las necesitan.
- Dependencias olvidadas: DNS, DHCP, autenticación o licencias que dejan de funcionar al aplicar las políticas.
- Reglas «any-any» temporales que se quedan de forma permanente.
- Falta de documentación: plan de VLAN, direccionamiento y matriz de flujos sin actualizar.
La migración de una red plana a una segmentada puede hacerse sin parada de servicio si se planifica por fases: definir el diseño y la matriz de flujos, crear las VLAN y las políticas en modo registro, migrar los segmentos de menor riesgo primero (invitados e IoT suelen ser los más sencillos y los de mayor beneficio inmediato), analizar los flujos denegados y, por último, aplicar las políticas de forma estricta.
Segmentar no es crear VLAN
Las VLAN son el mecanismo; la seguridad la aportan las políticas que controlan el tráfico entre ellas y su mantenimiento en el tiempo. Una segmentación sin matriz de flujos documentada tiende a degradarse con cada excepción.
Cuándo es necesaria una intervención especializada
Segmentar una red en producción afecta a todos los sistemas de la organización y exige conocer sus dependencias. En nuestros proyectos de seguridad de red realizamos el inventario y el análisis de flujos, diseñamos los segmentos y la matriz de políticas, y ejecutamos la migración por fases sin interrumpir el servicio.
Cuando la segmentación forma parte de una renovación más amplia, la abordamos desde la arquitectura de red, incluyendo el plan de direccionamiento, la red de gestión y la integración con el wifi corporativo y la autenticación 802.1X.
Para una primera valoración del estado general de su infraestructura, puede utilizar nuestro autodiagnóstico de red: doce controles que revisamos al iniciar cualquier auditoría.