
Seguridad de red para empresas
Protegemos la infraestructura, no solo el perímetro: firewall de nueva generación, segmentación, control de acceso, acceso remoto seguro y monitorización desde nuestro NOC.
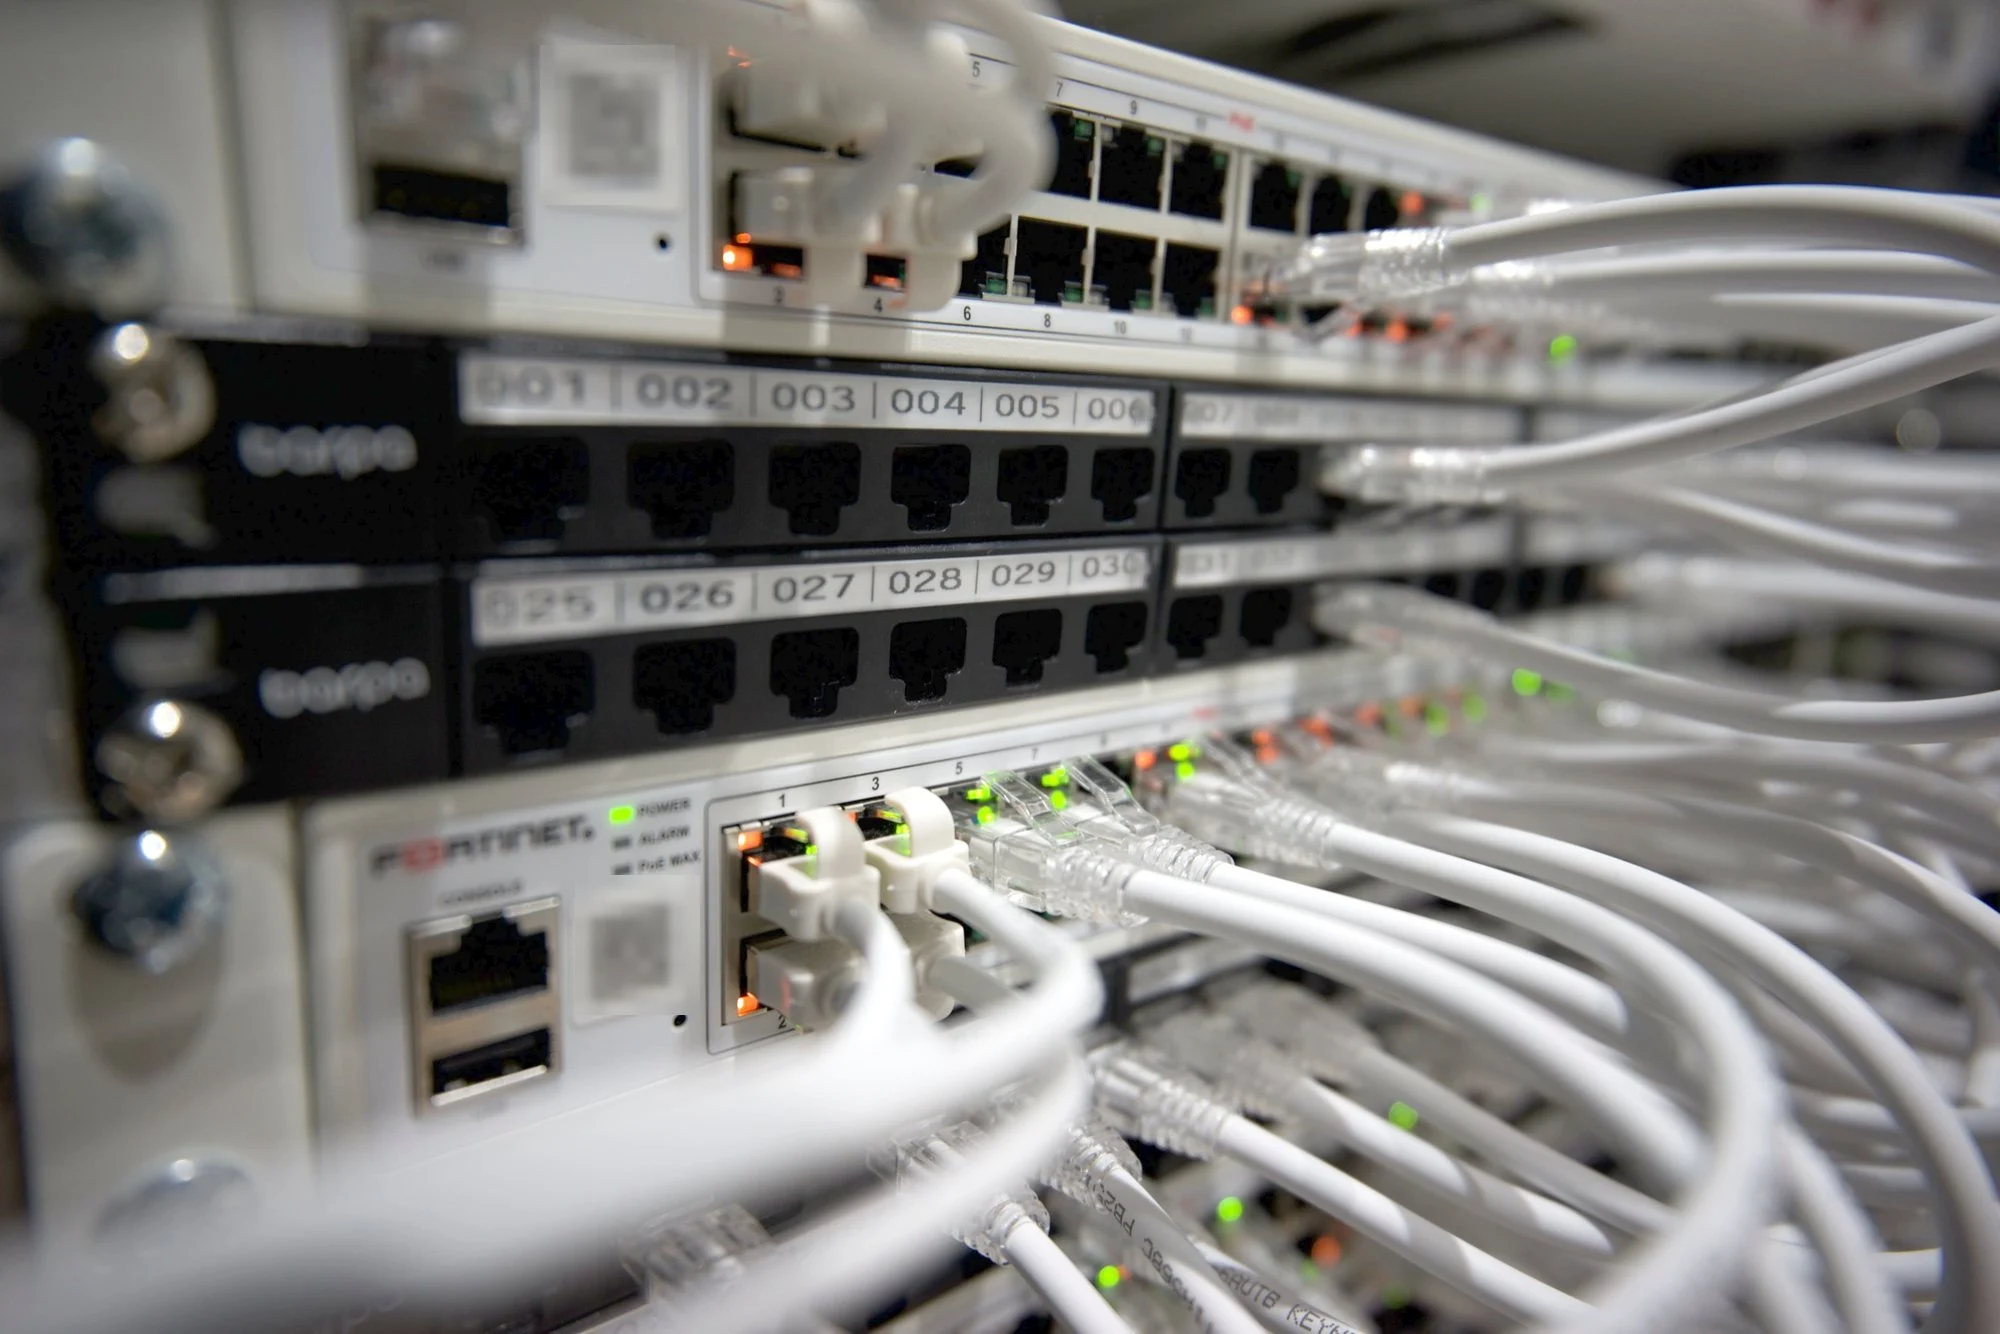
Seguridad en capas
- Internet
- NGFW
- Core
- Segmentos
- Control de acceso
- NOC
- NGFW
- IPS/IDS
- 802.1X
- RADIUS
- WPA3 Enterprise
- IPSec
- MFA
- ACL
- SD-WAN
- HA
- SNMP
- Syslog
Diagnóstico
Lo que nos encontramos, y lo que hacemos
La mayoría de redes que auditamos funcionan. El problema es todo lo que pueden ver y dejar pasar sin que nadie lo sepa.
Lo que nos encontramos
Lo que hacemos
Todos los equipos se ven entre sí
Segmentamos por VLAN: usuarios, servidores, infraestructura, IoT e invitados, y el firewall decide qué pasa entre ellos.
Un firewall con reglas que nadie recuerda
Auditamos las políticas, quitamos lo que sobra y dejamos solo lo necesario, documentado.
Los invitados navegan por la red de la empresa
Red de invitados aislada, con aislamiento de clientes y sin acceso a nada interno.
Teletrabajo con accesos abiertos a internet
VPN para cada usuario y permisos según lo que necesita cada uno.
Cámaras e IoT conectados a la red corporativa
Cada tipo de dispositivo en su propio segmento y nunca expuesto a internet.
Si cae el operador, se para la oficina
Multi-WAN con respaldo 5G o Starlink y conmutación automática.
Qué hacemos
Seguridad en cada capa de la red
Sobre la red que ya tenéis o sobre una nueva. Siempre con un plan escrito antes de tocar nada.
Auditoría de la red
Topología, reglas del firewall, accesos remotos, wifi y equipos: el estado real, los riesgos y qué corregir primero.
Firewall y políticas
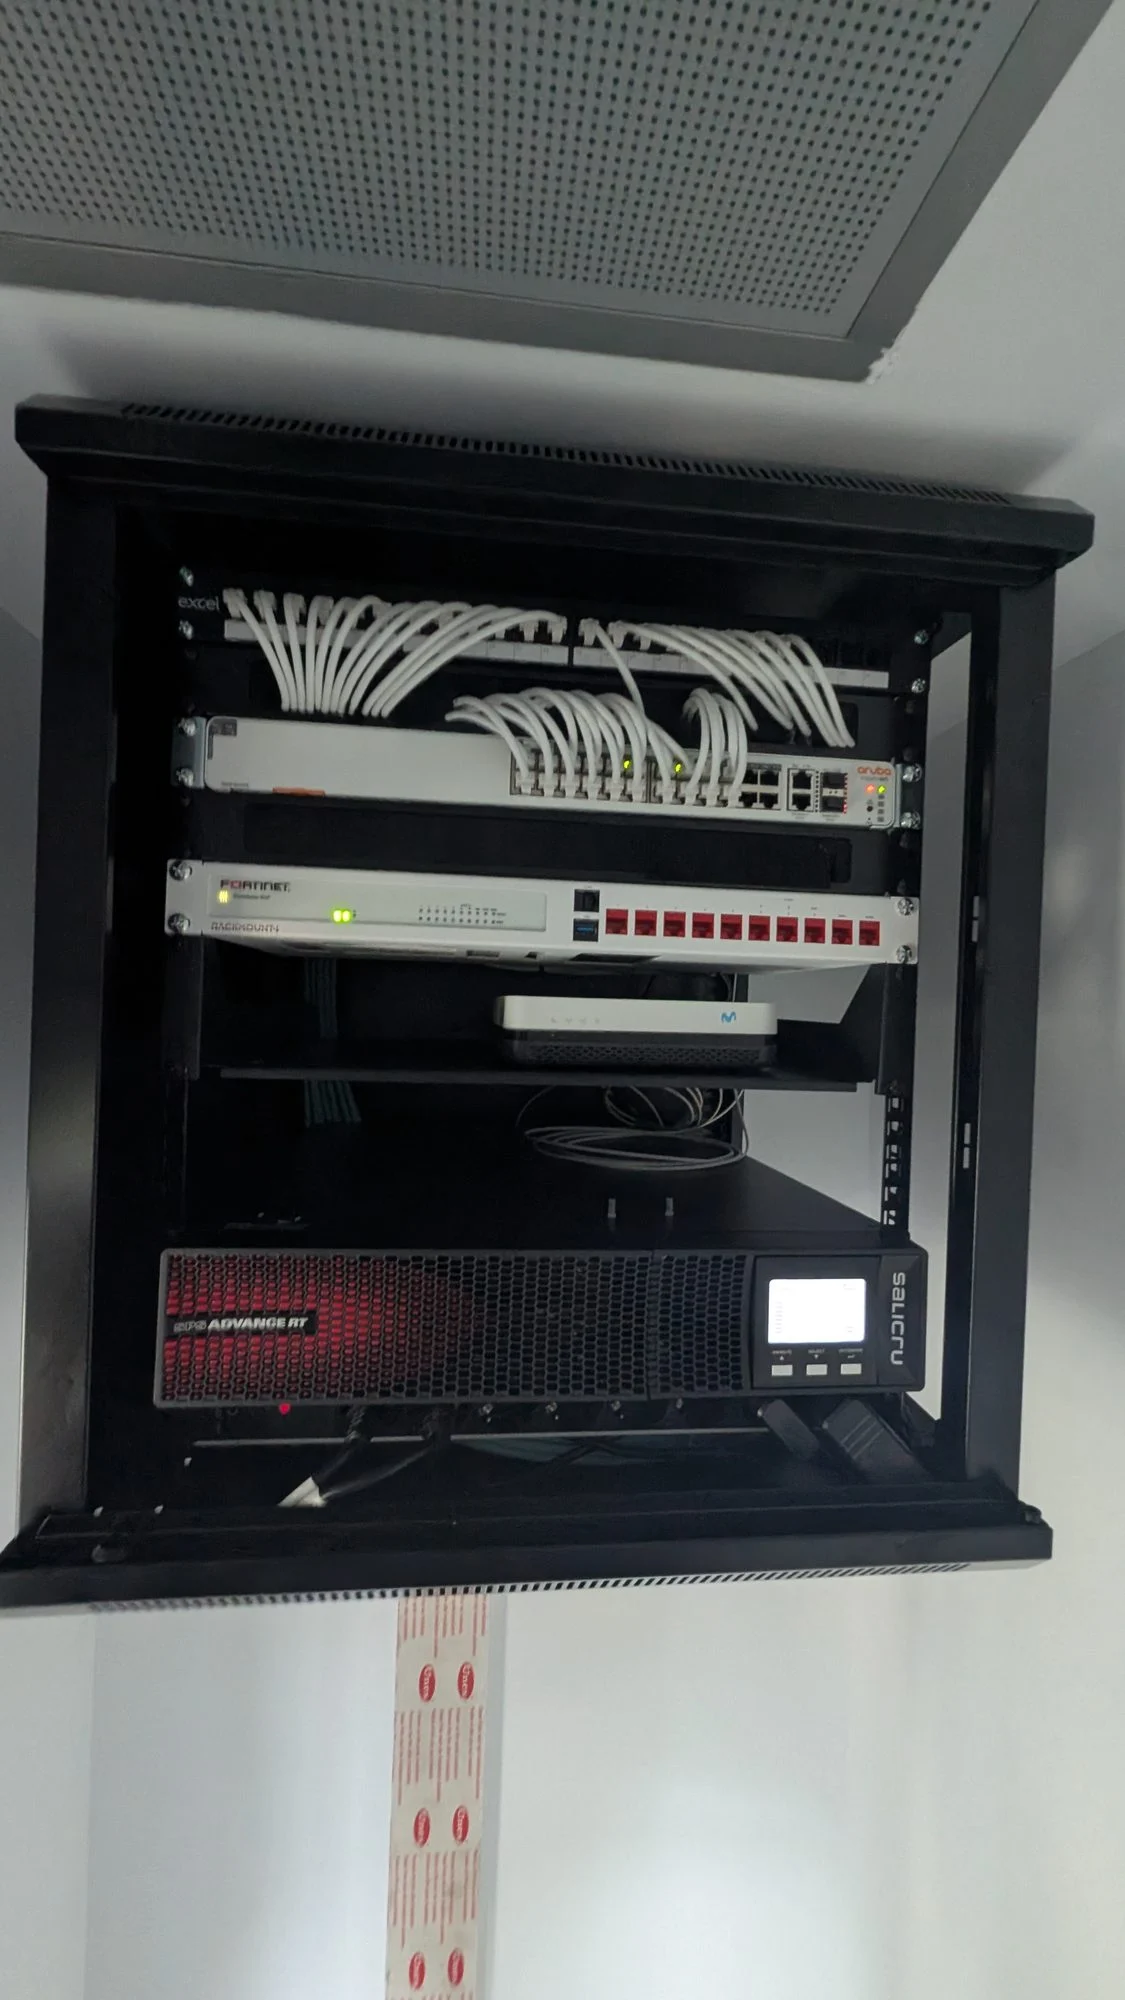
Firewalls de nueva generación Fortinet y Palo Alto Networks: IPS/IDS, control de aplicaciones, filtrado web, seguridad DNS, inspección SSL, Geo-IP y reglas granulares. Una política mínima, comprensible, auditable y documentada.
Segmentación
Redes separadas por VLAN, routing inter-VLAN y ACL: cada entorno ve solo lo que debe.
VPN entre sedes
Túneles IPSec cifrados y SD-WAN para unir oficinas como si fueran una sola red.
Teletrabajo seguro
Acceso remoto por VPN para cada usuario, sin abrir servicios internos a internet.
Monitorización y alertas
Supervisión del firewall, los enlaces y los equipos, con avisos cuando algo cambia.
Control de acceso a la red
Quién y qué se conecta a la red interna: 802.1X, RADIUS, autenticación por usuario o dispositivo y asignación dinámica de VLAN.
Seguridad wifi
WPA2/WPA3 Enterprise con 802.1X, redes separadas para empleados, IoT e invitados, e invitados aislados de la red corporativa.
Logging y trazabilidad
Registros de firewalls y equipos de red centralizados cuando el proyecto lo requiere: qué dispositivo, qué comunicación, qué política y cuándo.
En detalle
Cómo lo resolvemos
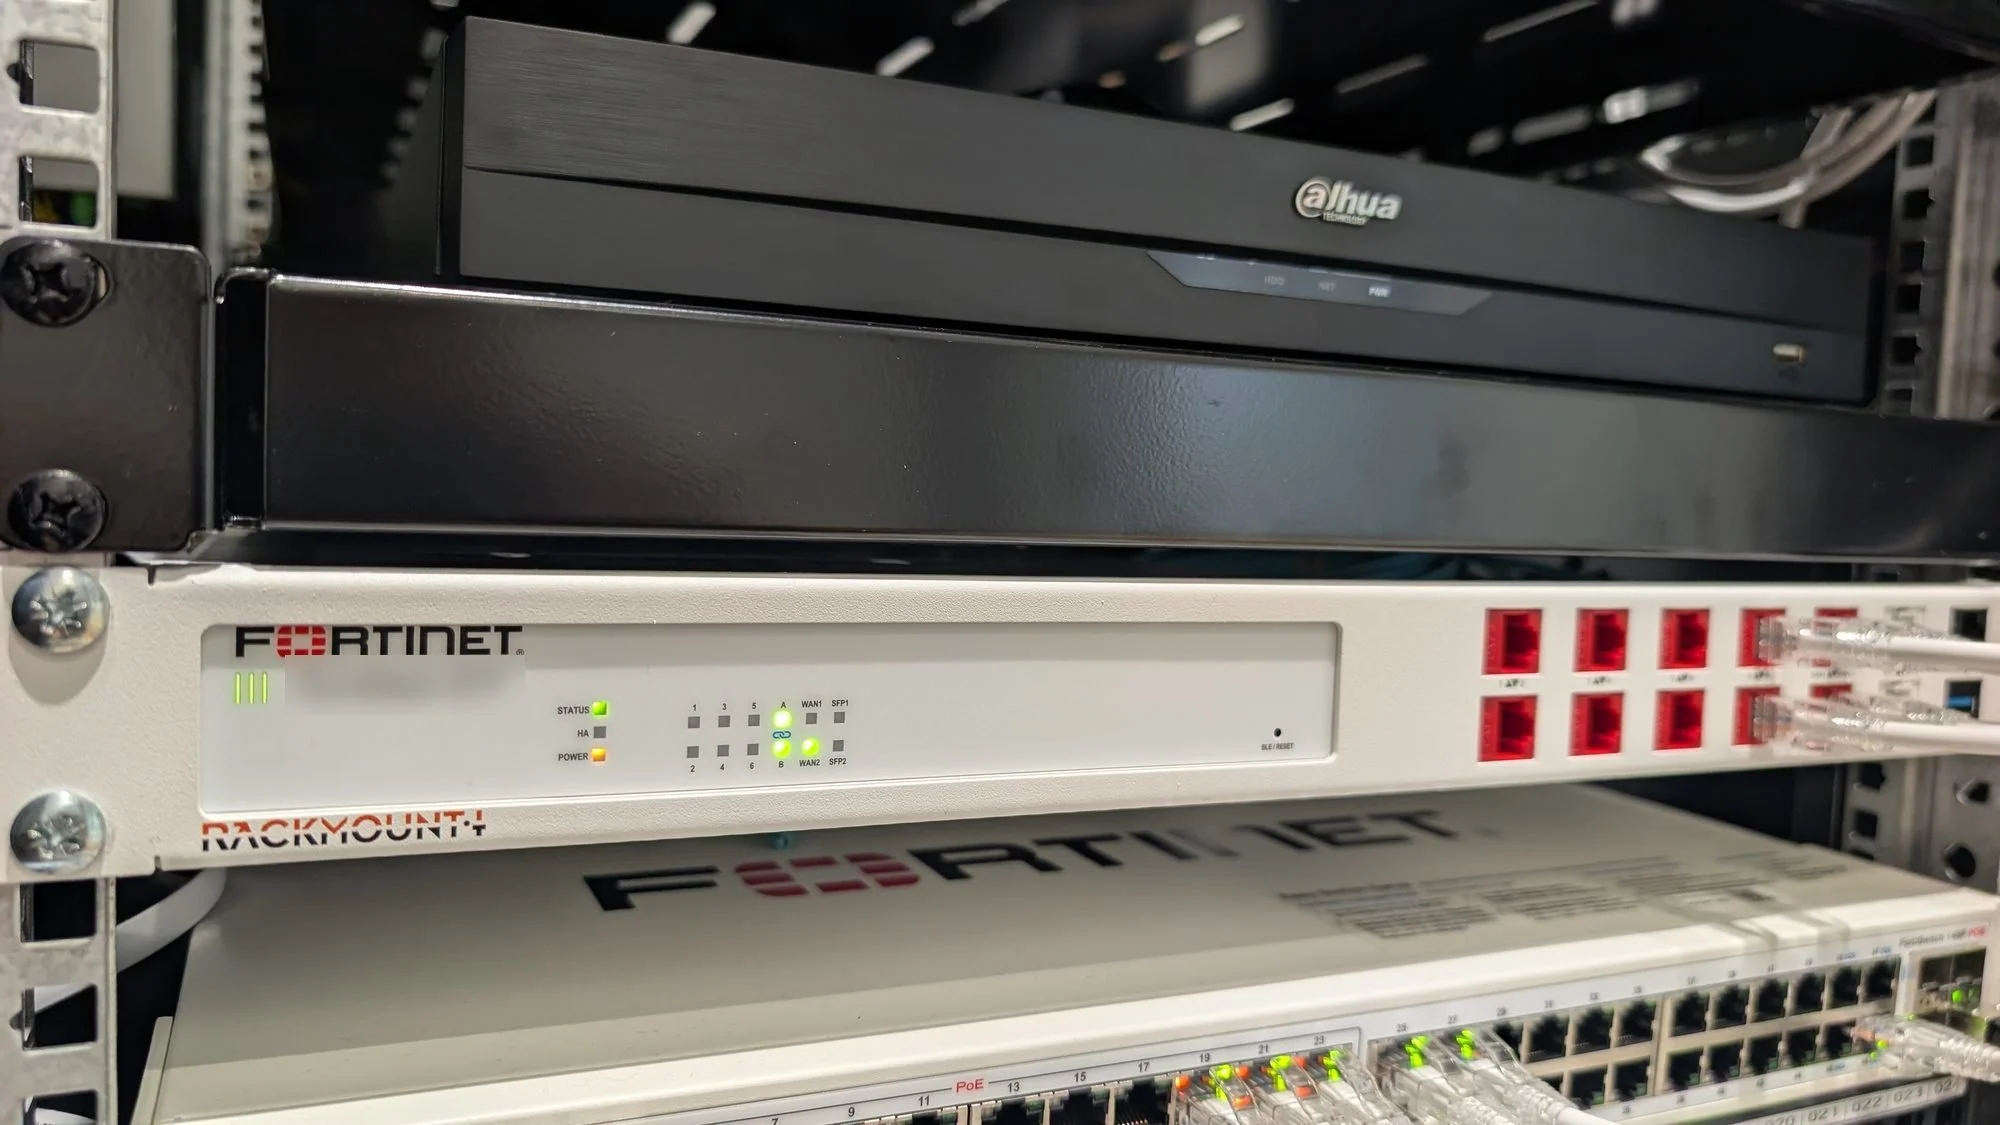
Firewall de nueva generación
Más que abrir y cerrar puertos
Configuramos firewalls que inspeccionan el tráfico: detienen ataques conocidos, controlan qué aplicaciones se usan y filtran la navegación, con reglas pensadas para cada segmento de la red.
- IPS y control de aplicaciones
- Filtrado web
- NAT, DHCP y VPN
- Reglas mínimas y documentadas
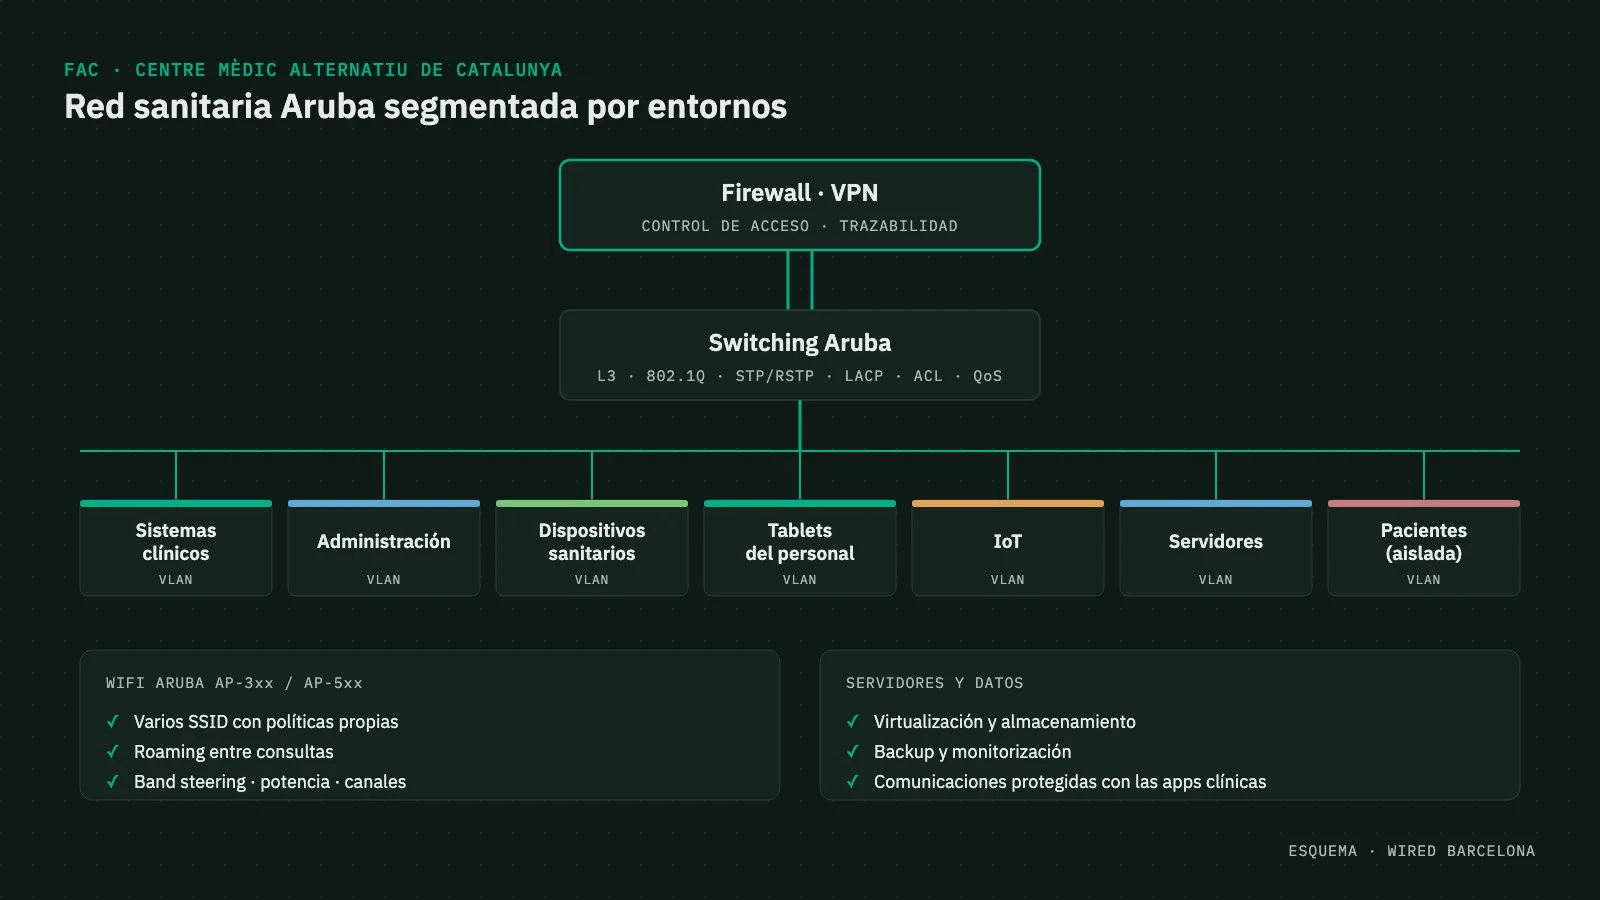
Segmentación
Cada entorno, en su red
En un centro sanitario como FAC separamos sistemas clínicos, administración, dispositivos sanitarios, tablets, IoT, servidores y pacientes. Un equipo comprometido no arrastra al resto.
- VLAN 802.1Q y routing inter-VLAN
- ACL entre segmentos
- Invitados y pacientes aislados
- IoT y cámaras en su propio segmento
Continuidad
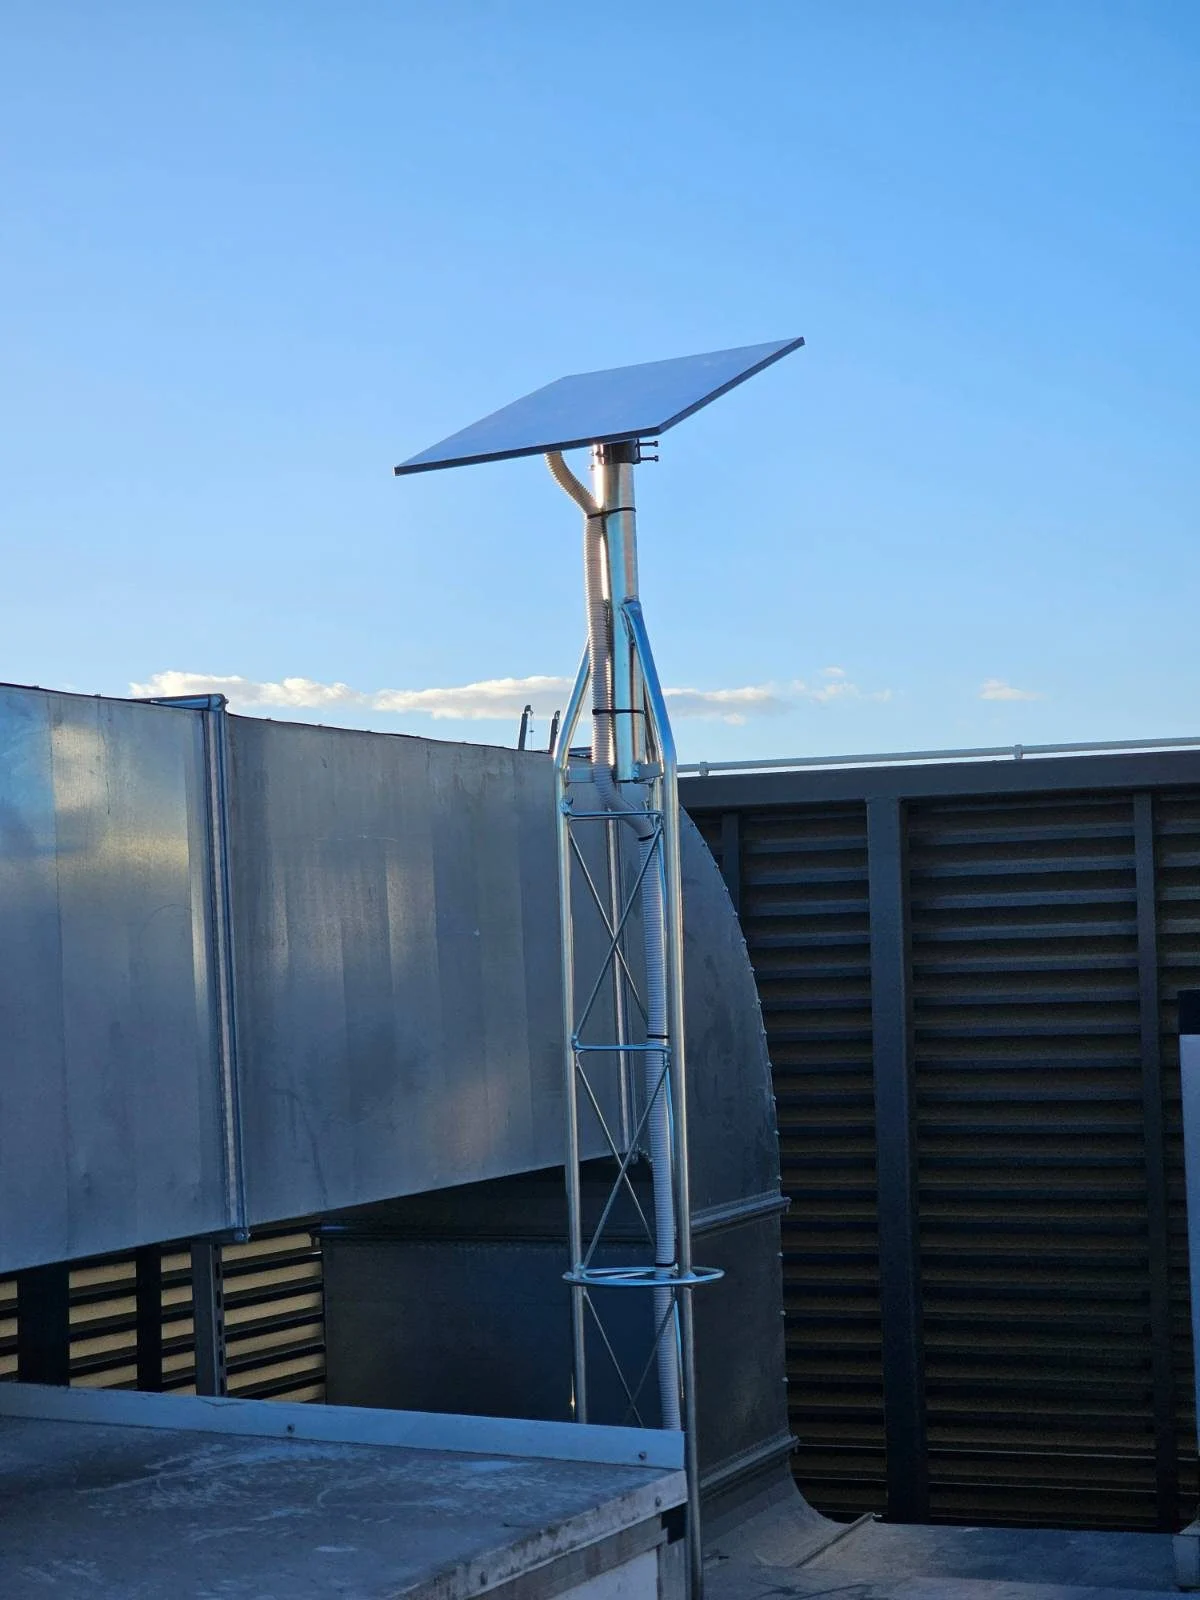
Si cae el operador, la red sigue
La seguridad también es disponibilidad. Diseñamos internet redundante con respaldo 5G o Starlink y conmutación automática cuando falla el enlace principal.
- Multi-WAN con fibra, 5G y Starlink
- Monitorización de enlaces
- Failover y failback probados
También con firewalls en alta disponibilidad y doble operador. Probamos los escenarios de fallo antes de dar la redundancia por terminada.
Ejemplo
Una oficina típica, segmentada
Cada segmento pasa por el firewall y solo habla con lo que su política permite.
Firewall
Puestos de trabajo
Internet, servidores y aplicaciones de la empresa.
Servidores
Solo los servicios que publican, solo a quien los usa.
Invitados
Solo internet, aislados del resto.
Cámaras y dispositivos
Solo hacia su grabador, sin salida a internet.
Gestión
Administración de los equipos de red, solo desde puestos autorizados.
Auditoría de seguridad de red
Una fotografía técnica antes de tocar nada
Antes de modificar una infraestructura analizamos su estado real. El resultado: los riesgos detectados y las acciones recomendadas, por orden de prioridad.
- Topología y segmentación
- Reglas y objetos del firewall
- Servicios publicados a Internet, NAT y port forwarding
- VPN y accesos remotos
- Usuarios y métodos de autenticación
- Redes wifi
- IoT y videovigilancia
- Firmware de los equipos de infraestructura
- Redundancia y conectividad WAN
Caso real
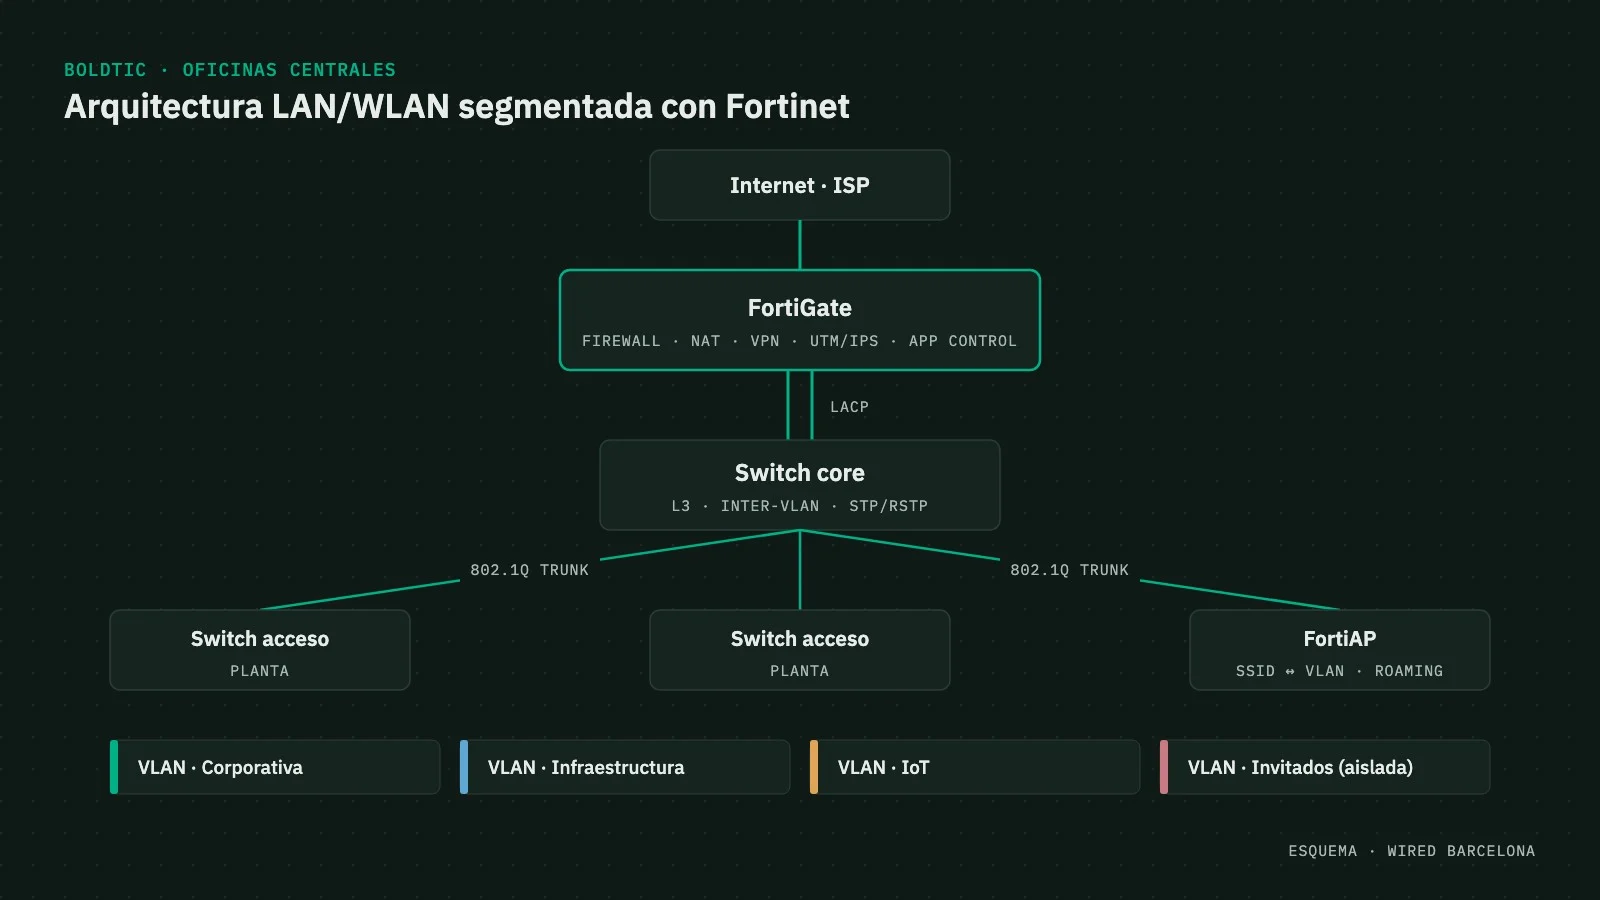
Boldtic: toda la red rehecha, sin parar la oficina
Rediseñamos la red de sus oficinas centrales con Fortinet: cuatro redes separadas, firewall con UTM/IPS y control de aplicaciones, y una migración controlada sobre la red en producción.
Plataforma
Fortinet
Redes separadas
4
Seguridad
UTM / IPS
Migración
En producción
Qué os entregamos
Al terminar, la seguridad queda por escrito
- Informe de auditoría con los riesgos priorizados
- Diseño de segmentos y políticas de firewall
- Configuración de firewall y VPN documentada
- Esquema de red y direccionamiento
- Plan de migración con sus pruebas
Cómo trabajamos
De la auditoría a la operación
Auditamos
La infraestructura existente, configuraciones, accesos y comunicaciones.
Diseñamos
Segmentación, políticas, autenticación, acceso remoto y redundancia.
Implementamos
Firewall, switching, VLAN, VPN, wifi y mecanismos de seguridad.
Validamos
Comunicaciones permitidas y bloqueadas, accesos remotos, redundancia y escenarios de fallo.
Documentamos
Diagramas, direccionamiento, segmentos, políticas, VPN y configuraciones relevantes.
Monitorizamos
La infraestructura puede incorporarse a nuestro NOC para su supervisión continua.
Visibilidad
No esperamos a que el usuario nos diga que algo falla
Desde nuestro NOC supervisamos firewalls, switches, routers, puntos de acceso, enlaces WAN, VPN y la conectividad entre sedes: disponibilidad, errores, latencia, pérdida de paquetes, CPU y memoria, con alertas ante caídas y degradaciones.
Proyectos
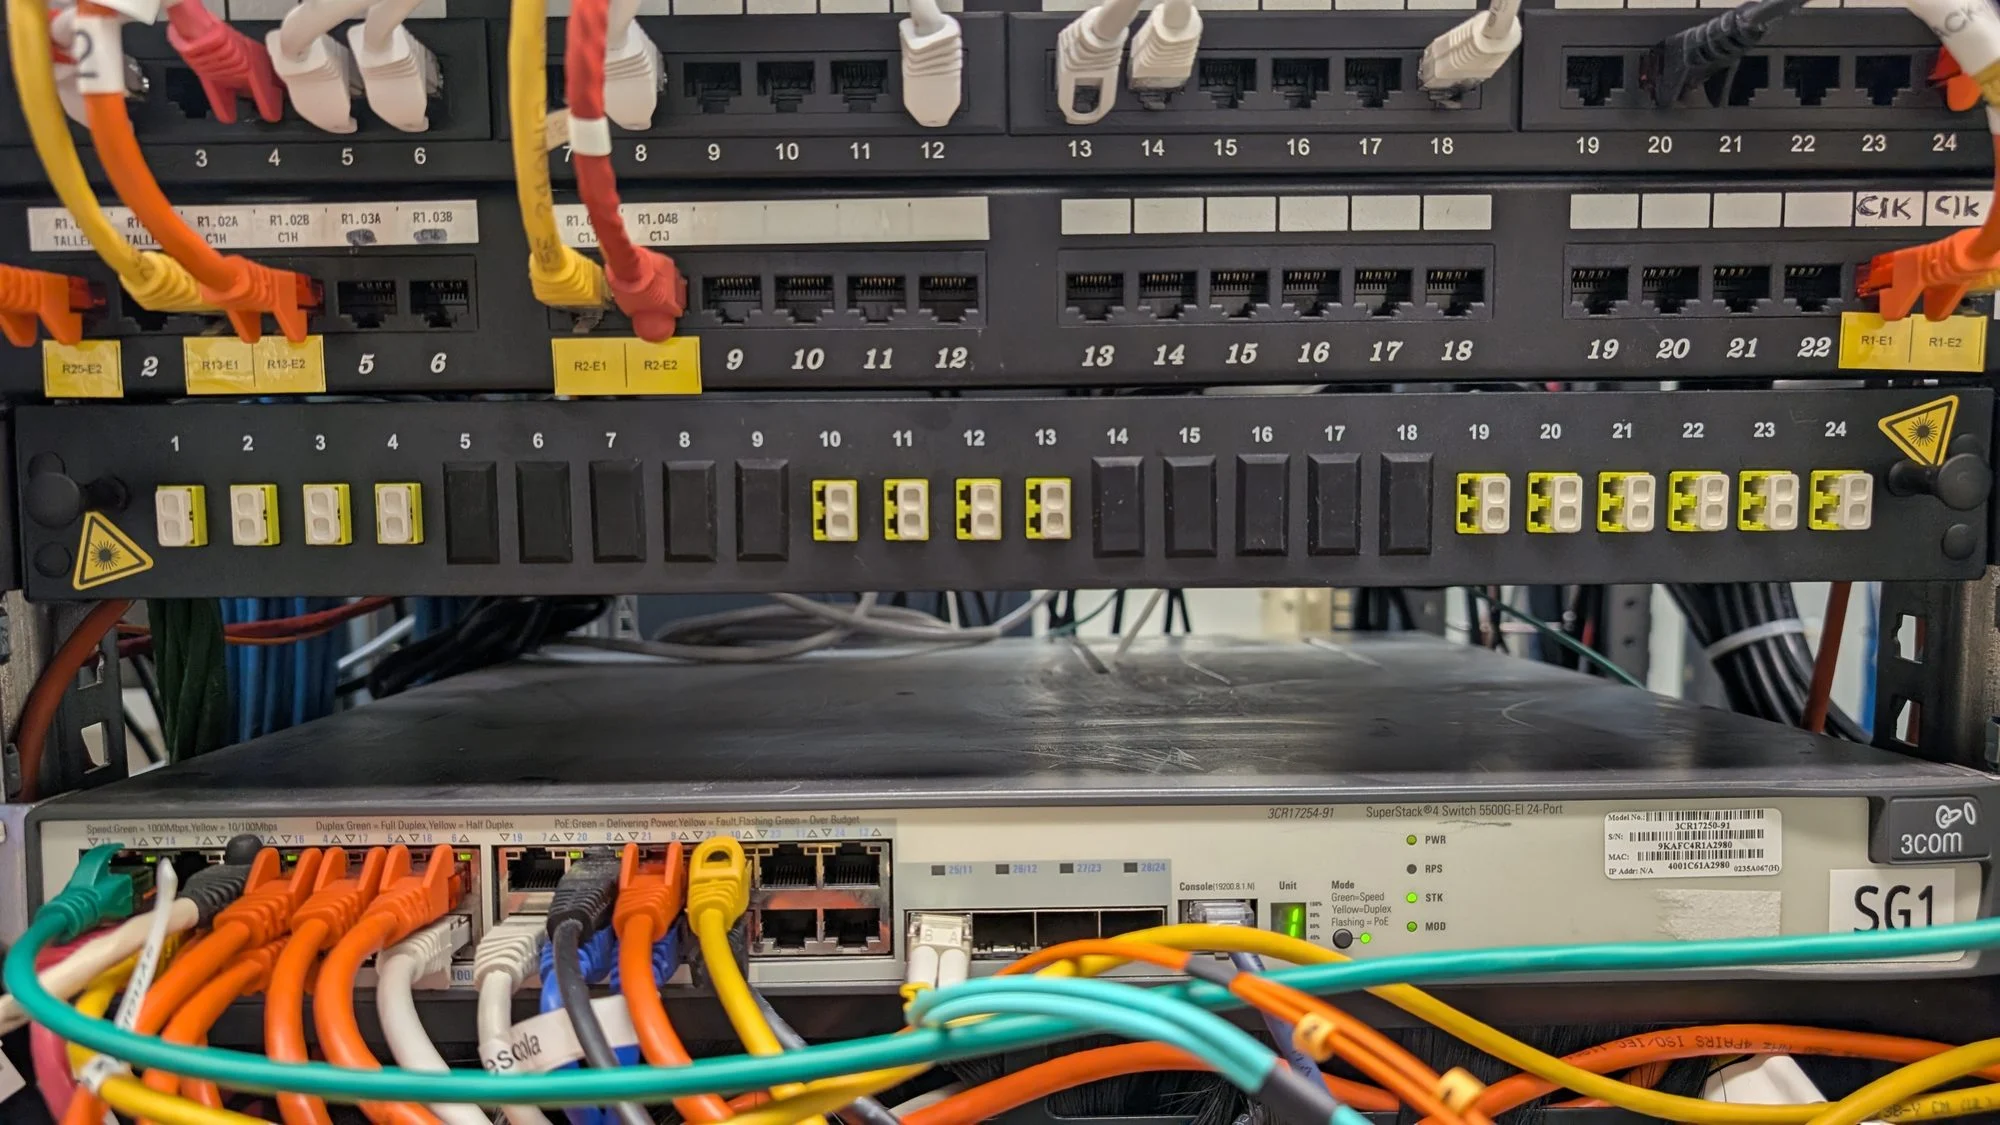
Proyectos de seguridad y redes
Preguntas frecuentes
¿Revisáis un firewall que ya tenemos?
Sí. Auditamos firewalls Fortinet, Palo Alto Networks y de otros fabricantes: reglas, NAT, VPN, accesos remotos y segmentación. Os entregamos el estado real, los riesgos y qué corregir primero.
¿Los cambios cortan la red?
Planificamos los cambios por fases y en ventanas pactadas con vosotros, con pruebas antes de dar cada paso por bueno. En Boldtic migramos toda la red con las oficinas en producción.
¿Con qué fabricantes trabajáis?
Sobre todo Fortinet y Palo Alto Networks en firewall, junto con Cisco, HPE Aruba Networking y RUCKUS en switching y wifi. Elegimos la tecnología según la arquitectura y los requisitos del proyecto: no diseñamos el proyecto alrededor de una marca.
¿Qué documentación nos queda?
La documentación de la red: esquema, direccionamiento, VLAN, reglas del firewall y accesos remotos.
¿Qué pasa si se cae internet?
Diseñamos internet redundante: el enlace principal con respaldo 5G o Starlink y conmutación automática. En unas oficinas corporativas que gestionamos, por ejemplo, hay tres respaldos.
Herramientas
¿Qué ataques frenarían vuestras defensas?
Activad las defensas que tenéis hoy, lanzad cuatro ataques que entran por caminos distintos y ved cuáles se detienen. O revisad en minutos vuestra red y la protección de vuestro correo. Y si queréis entender por qué la segmentación es clave para frenar a un atacante dentro de la red, leed nuestra guía de segmentación de red.
Servicios relacionados